如何使用 Toden 评估交易风险

Charles Archibong, 联合创始人
在您的申请涉及资金转移之前,请评估交易风险。提交准确的金额、正确的汇款方向和相关方信息,然后使用最终的决定及其解释。

要点
- 完整的请求会显示预期的发件人和收件人。
- 允许、审核、阻止和服务故障均使用正确的支付路径。
- 重试不会再次得分或收费。
- 显示的决策与 API 记录相符。
- 加密货币发行使用其独立的合格清算集成。
在您的申请涉及资金转移之前,请评估交易风险。提交准确的金额、正确的汇款方向和相关方信息,然后使用最终的决定及其解释。
开始之前
确切金额、货币、方向和稳定的参考
已公布的规则和适用的转让要求
请使用具有此控制权限的团队成员。更改设置前,请检查组织和环境。付款或持续注册前,请审核当前价格。屏幕截图显示的是示例工作区或公共集成参考;它们不显示真实客户或已完成的付款。
设置并使用该功能
步骤 1:在沙盒中配置事务控制
打开“风险智能”→“欺诈监控”→“交易” ,查看设置要求。在“规则与策略”→“欺诈规则”中,从规则库安装合适的规则,或测试并发布自定义规则。检查阈值和金额限制。安装后,规则版本将发布到所选组织和环境。带有风险评分的页面预览数据仅供演示,并非已配置的决策系统。
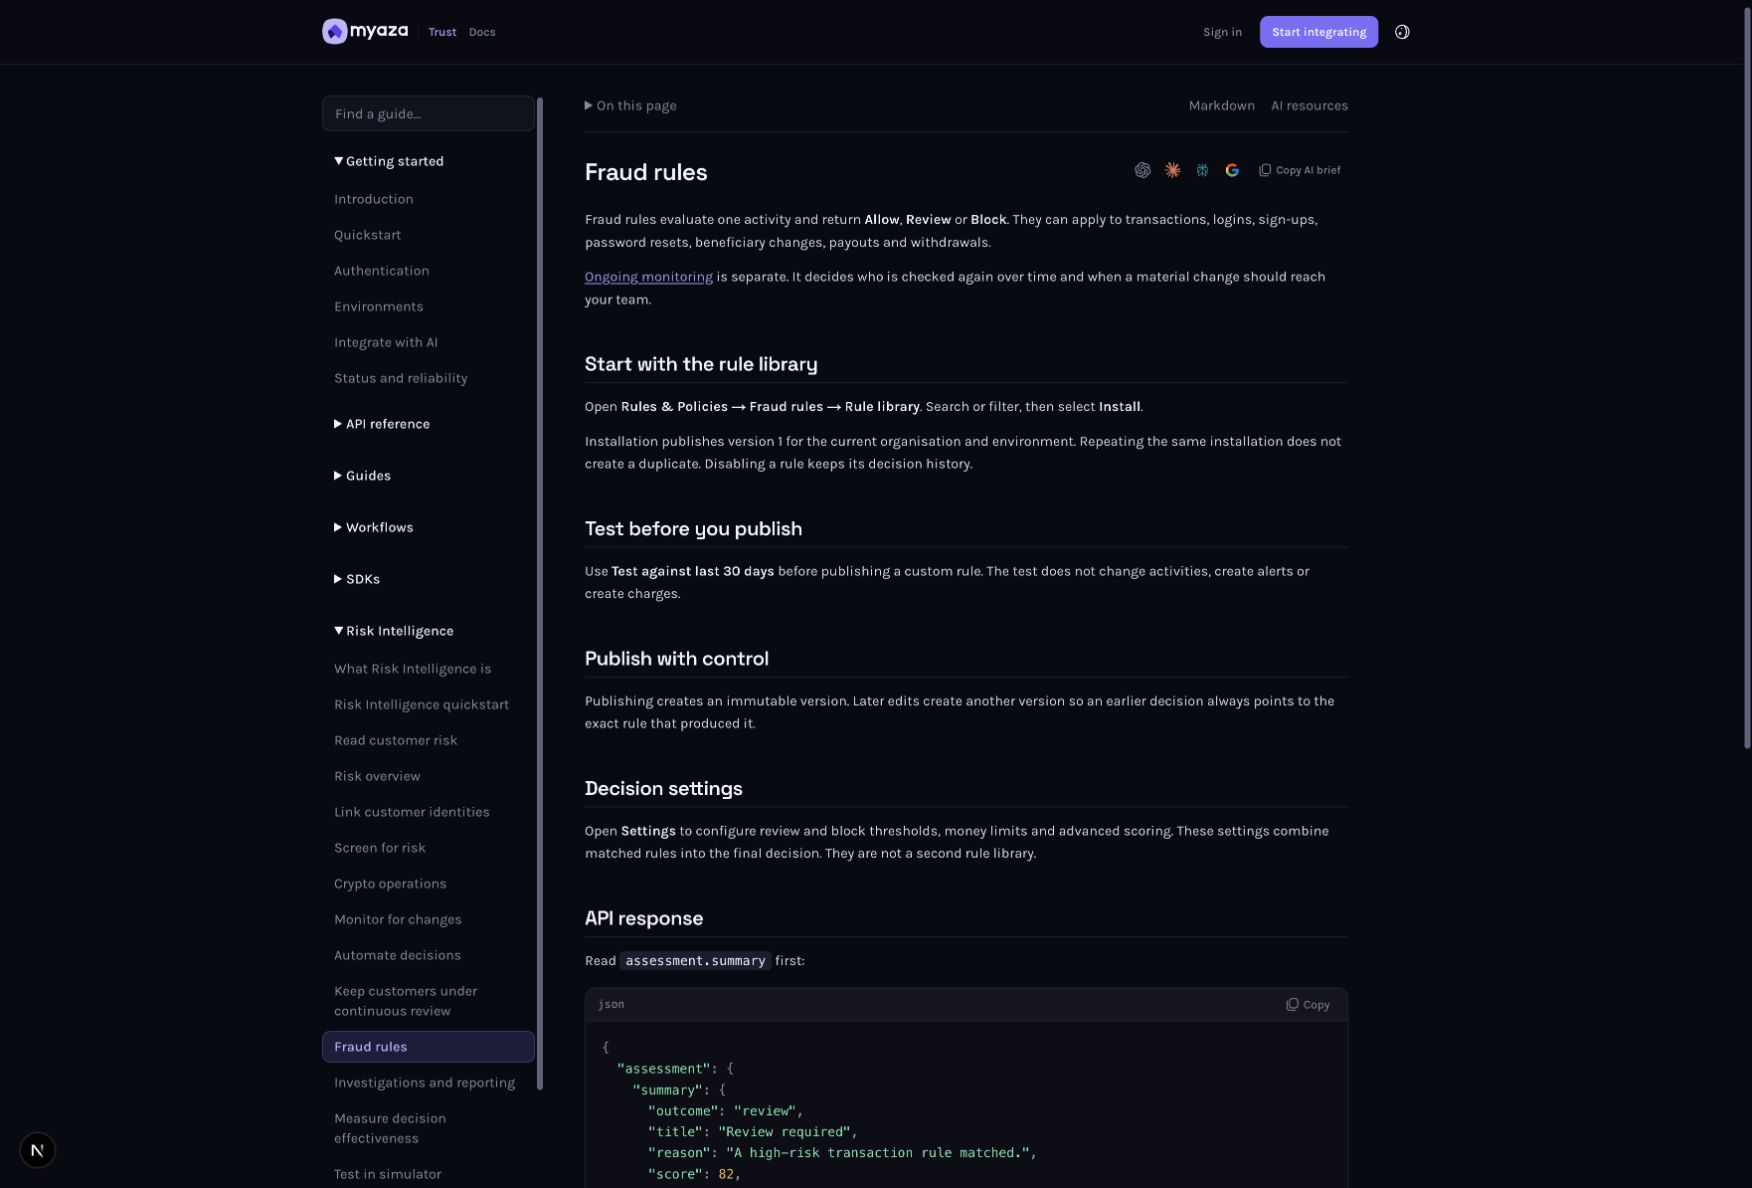
集成参考:从规则库开始
步骤 2:准备一份完整的交易请求
分配稳定的外部活动和交易参考信息。指定主题、原始发生时间、资产类别、方向、金额、货币和交易类型。金额应以精确的正十进制字符串形式发送,而非浮点计算结果。方向应从客户的角度出发:入站表示客户已接收,出站表示客户已发送。将每个银行账户或电子钱包归属于使用该账户或电子钱包的一方。
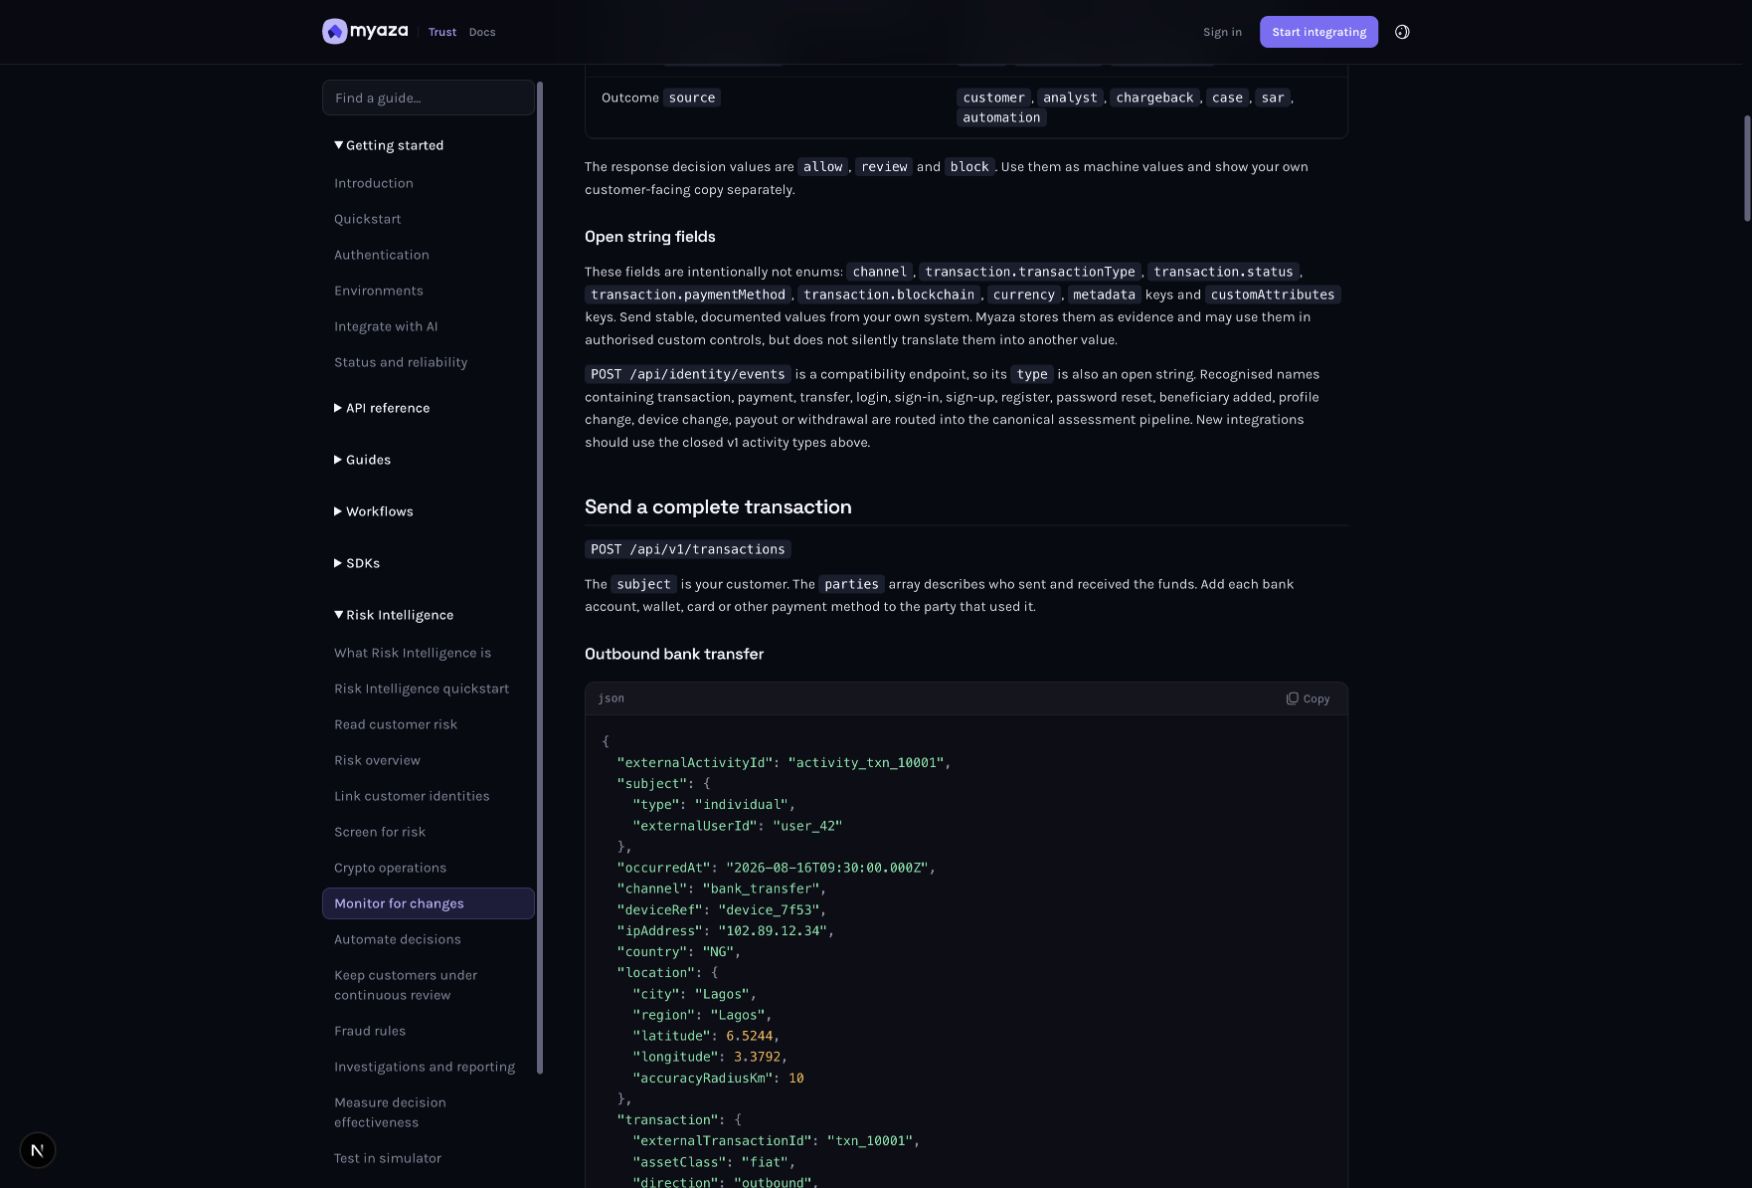
集成参考:发送完整交易
步骤 3:将需要筛查的一方纳入考虑范围
对于法币支付,需提供收款人的合法姓名和身份信息;法币支付则会对付款人进行身份验证。对于加密货币支付,需提供相关外部方的钱包地址和明确的网络信息。各方都需要一个稳定的参考信息。缺少目标信息可能导致系统提示数据不足,而非给出明确的结果。仅凭掩码显示值无法识别支付工具。
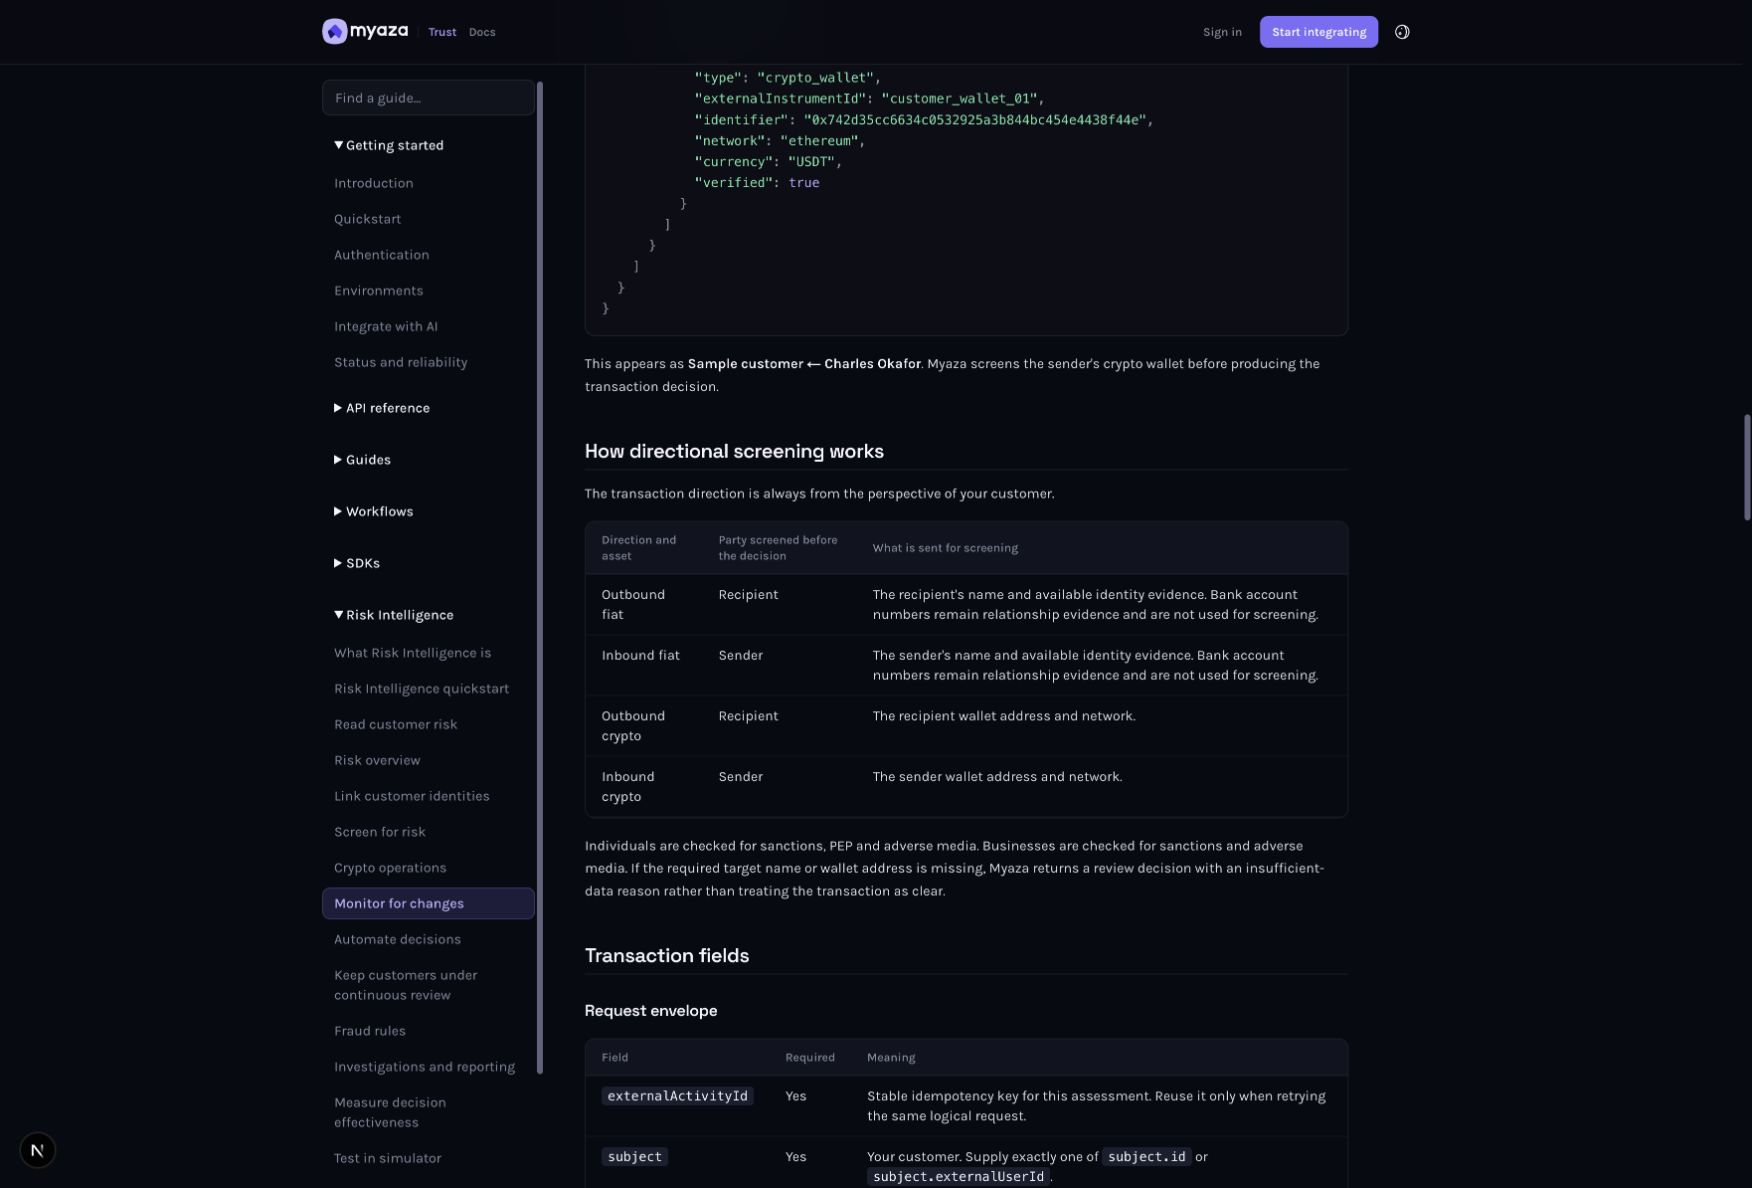
集成参考:定向筛选的工作原理
第四步:提交一次并阅读权威摘要
称呼 POST使用密钥和稳定的幂等密钥从后端调用 `/api/v1/transactions` 。存储返回的活动、事务和决策引用。读取`assessment.summary.outcome` 、`reason` 和 `nextAction`。将 `Review` 和 `Block` 与 `Allow` 分开。详细的匹配规则、筛选和计费信息会解释结果;请勿自行汇总这些信息来替换返回的结果。
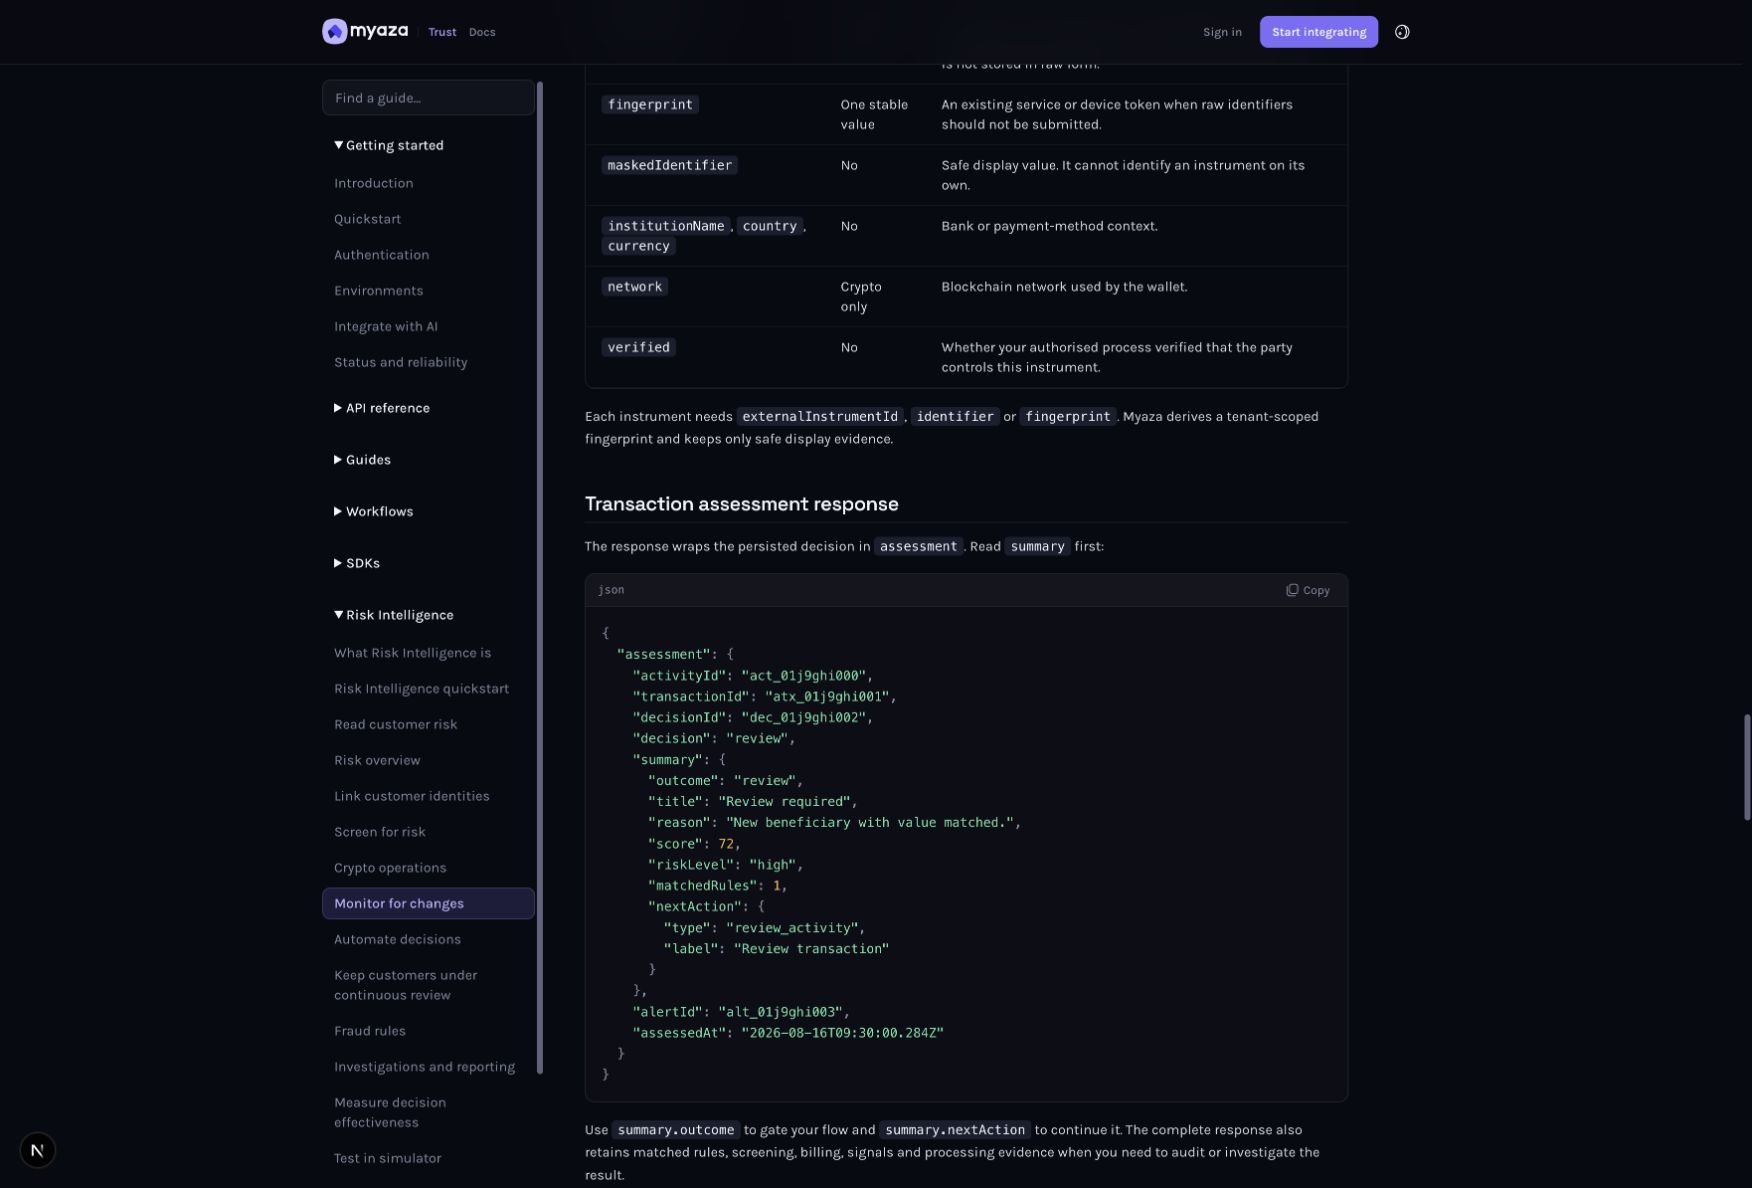
整合参考:交易评估回复
第五步:在资金流动前执行结果
您的支付后端会根据其授权的操作策略,暂停审核、停止冻结并继续放行。将不可用或待处理的结果保持在所需的冻结状态。对于加密货币,仅基于风险的放行并非旅行规则许可或一次性执行授权。 Toden 不会转移资金。请在控制面板中查找交易参考号并检查证据,然后再进行人工异常处理。
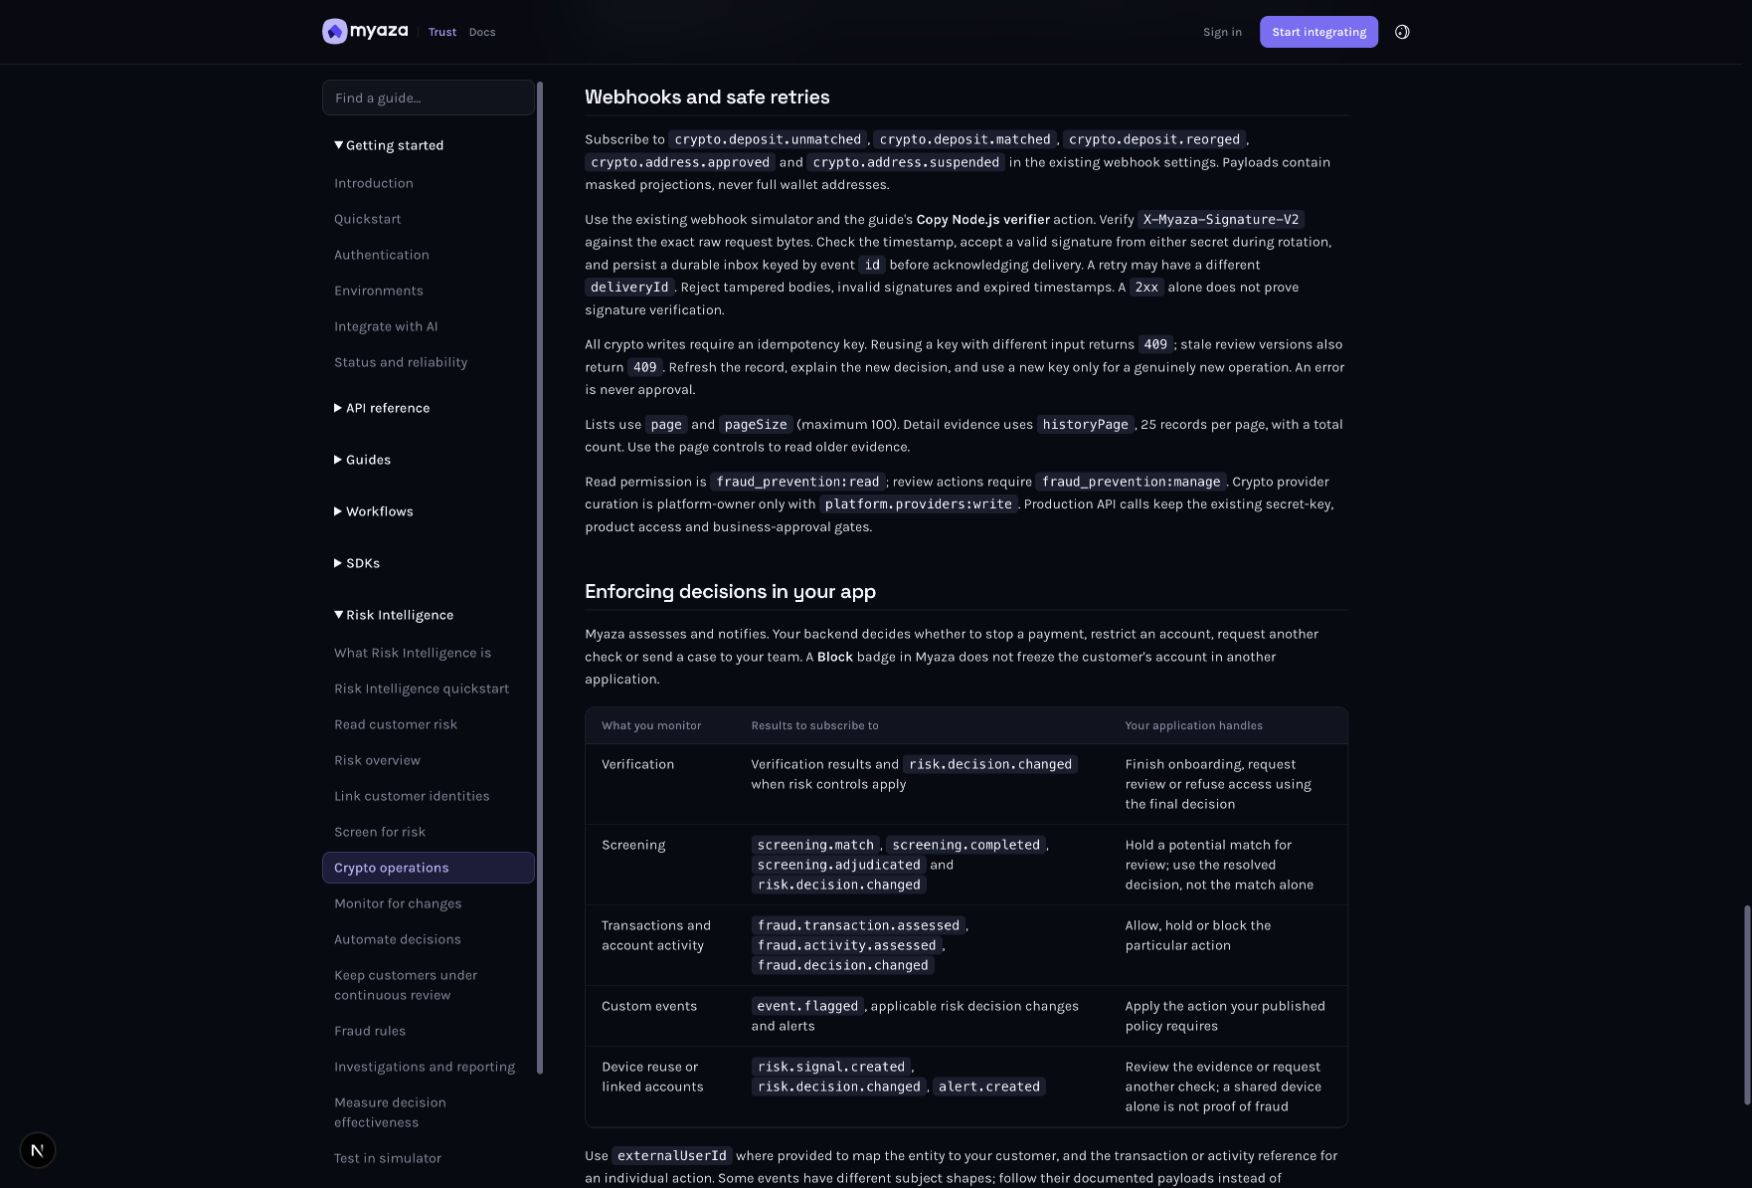
集成参考:在您的应用中强制执行决策
步骤 6:测试重试、通知和最终结果
在出现不确定性后,使用原始引用和密钥重试未更改的请求。订阅fraud.transaction.assessed和适用的决策变更。验证签名,持久存储事件 ID,并检索延迟事件的当前状态。在已知的情况下发送已确认的下游结果,以便 Effectiveness 可以衡量性能。成功发送的 webhook 并不代表您的支付系统已执行该决策。
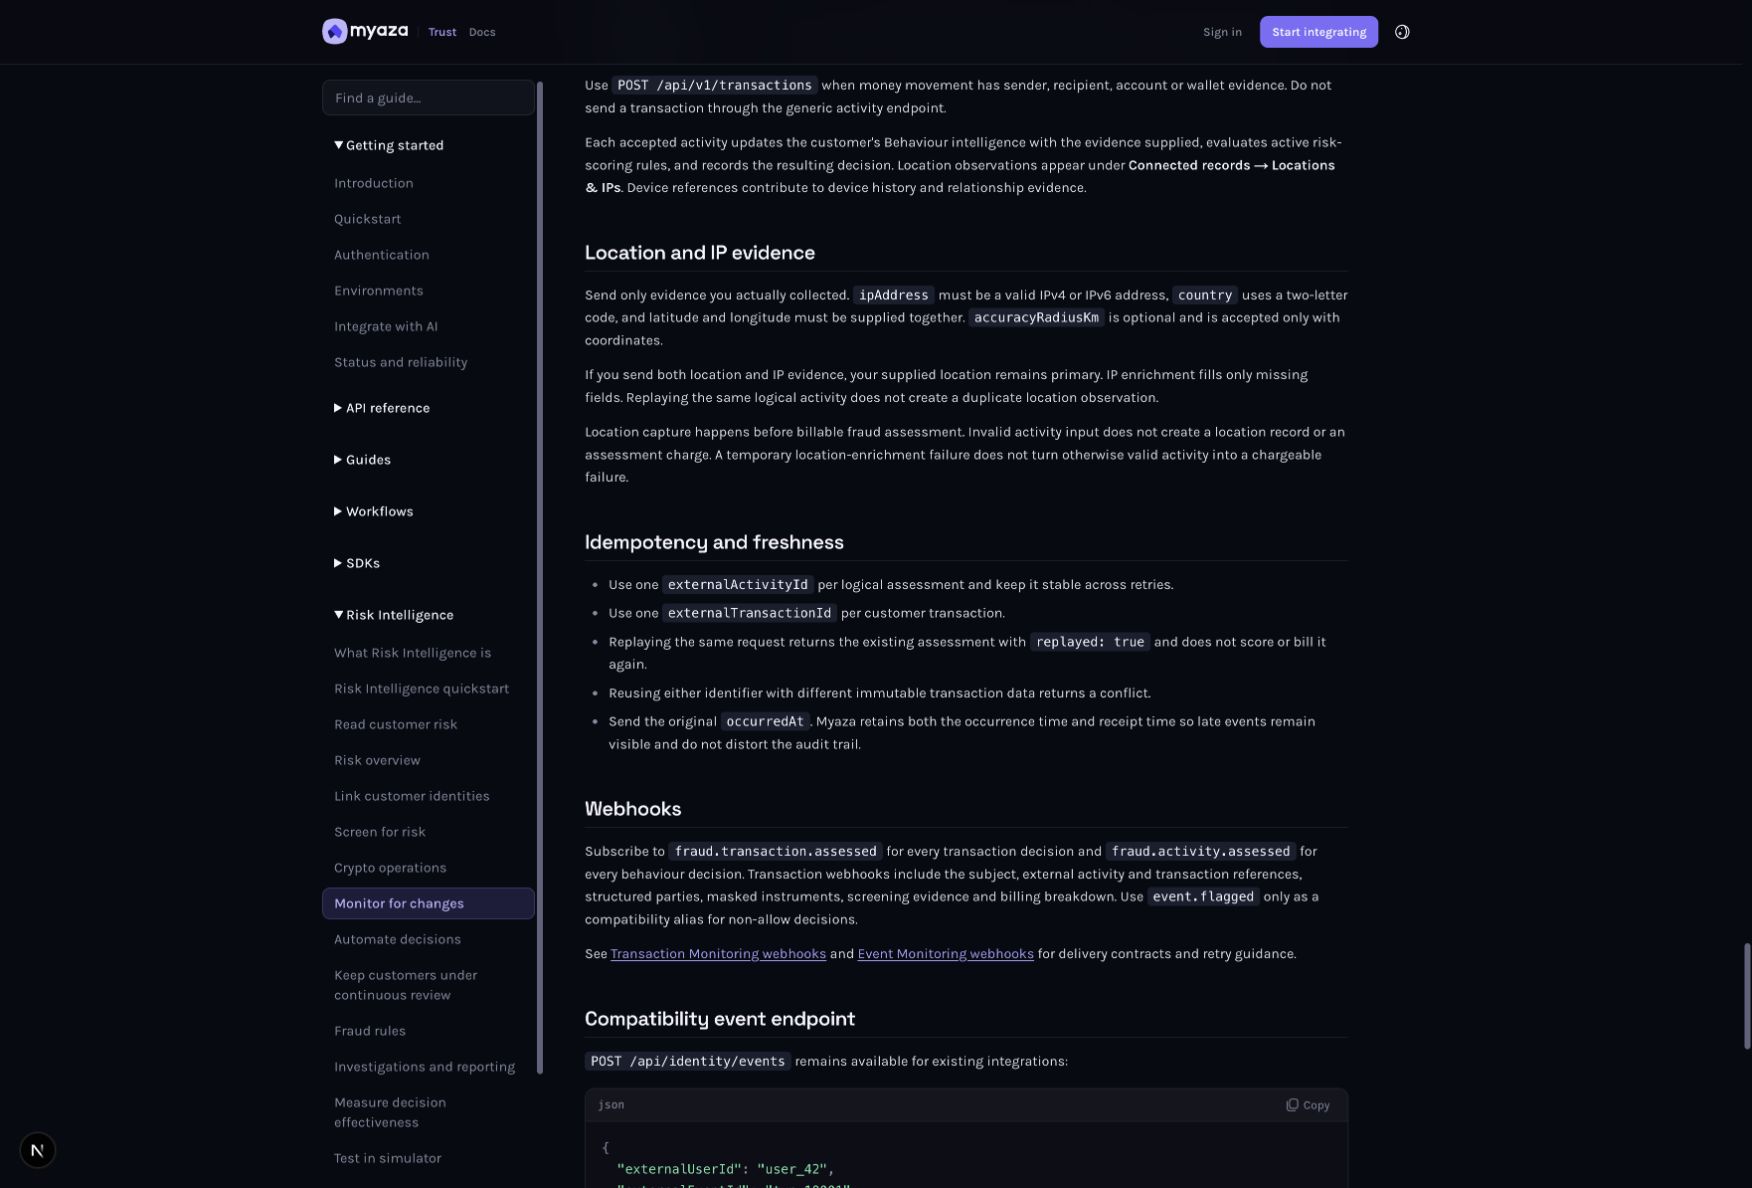
整合参考:幂等性和新鲜度
充分发挥这种能力
加入结构化的发件人、收件人和工具,使筛选和关系证据更具信息量。
在发布新版本之前对规则更改进行回测,并保留包含回测结果的原始版本。
记录已确认的欺诈行为、合法行为以及结果不确定的情况。避免仅根据未标记的决策来调整阈值。
先测试再依赖它
运行此产品支持的沙箱或模拟器场景。如果某个工具仅供生产环境使用,请先检查访问权限和范围,然后仅使用经过审核的、获得许可的生产环境测试。文档截图或页面加载成功并不等同于端到端集成测试。
完整的请求会显示预期的发件人和收件人。
允许、审核、阻止和服务故障均使用正确的支付路径。
重试不会再次得分或收费。
显示的判决结果与此相符 API 记录。
加密货币发行使用其独立的合格清算集成。
故障排除
即使没有违反任何规则,该交易也需要审查。
检查定向筛选和数据不足的证据,而不仅仅是匹配规则的数量。
金额或地点被拒绝
发送坐标时,请使用精确的十进制字符串,并提供纬度和经度。
重试导致冲突
对于已更改的不可变数据,使用了相同的标识符。在执行真正的新操作之前,请先核对原始交易。
打开设置和集成参考
返回解决方案 (在新标签页中打开)。选择要激活的功能,然后按照其相应的指南进行操作。
参考来源


