如何使用 Toden 评估账户活动

Charles Archibong, 联合创始人
评估登录、账户恢复和其他未付款活动。发送实际的客户和设备上下文信息,读取返回的决策并在您自己的应用程序中执行该决策。

要点
- 允许、审核和阻止使用不同的应用程序路径。
- 设备缺失的证据并非凭空捏造。
- 对同一请求进行重试不会产生重复的副作用。
- 延迟做出的决定变更需与现状相协调。
评估登录、账户恢复和其他未付款活动。发送实际的客户和设备上下文信息,读取返回的决策并在您自己的应用程序中执行该决策。
开始之前
稳定事件和客户参考
已发布的规则和审核负责人
您的应用程序会处理返回的决定。
请使用具有此控制权限的团队成员。更改设置前,请检查组织和环境。付款或持续注册前,请审核当前价格。屏幕截图显示的是示例工作区或公共集成参考;它们不显示真实客户或已完成的付款。
设置并使用该功能
步骤 1:启用相关的欺诈监控区域
打开风险情报 →沙盒中的欺诈监控。按照设置说明配置账户活动,并查看贵组织显示的激活要求。检查您的“管理欺诈规则”访问权限。已保存的设置与已启用的决策不同。请勿为了消除设置警告而启用无关的监控区域。
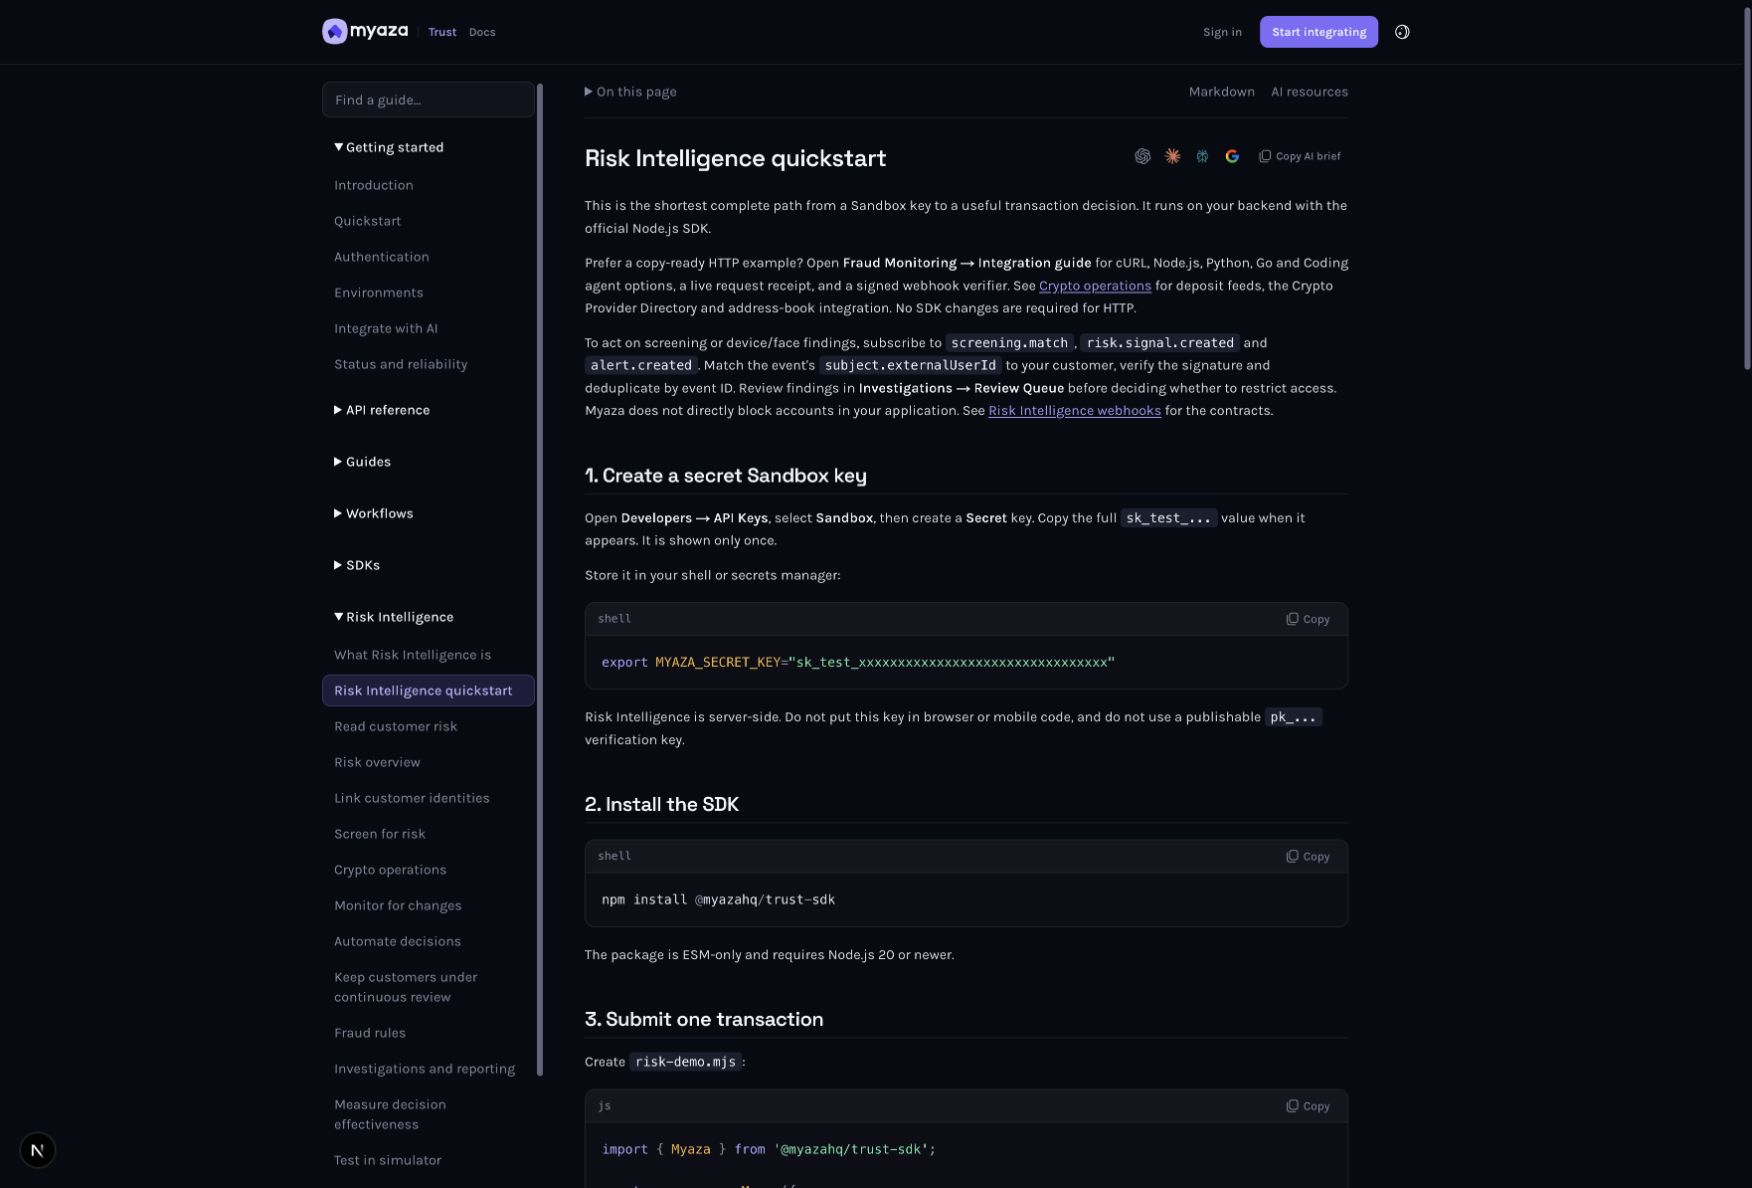
集成参考:风险情报快速入门
步骤 2:安装或配置相关的反欺诈规则
打开“规则与策略”→“欺诈规则”→“规则库” 。搜索与您发送的活动相符的控制项,然后在选择“安装”之前仔细检查。安装操作会将版本发布到当前组织和环境中。在发布自定义规则之前,请根据历史数据对其进行测试。请在“设置”中分别查看决策阈值和金额限制,不要将其与各个规则条件分开设置。
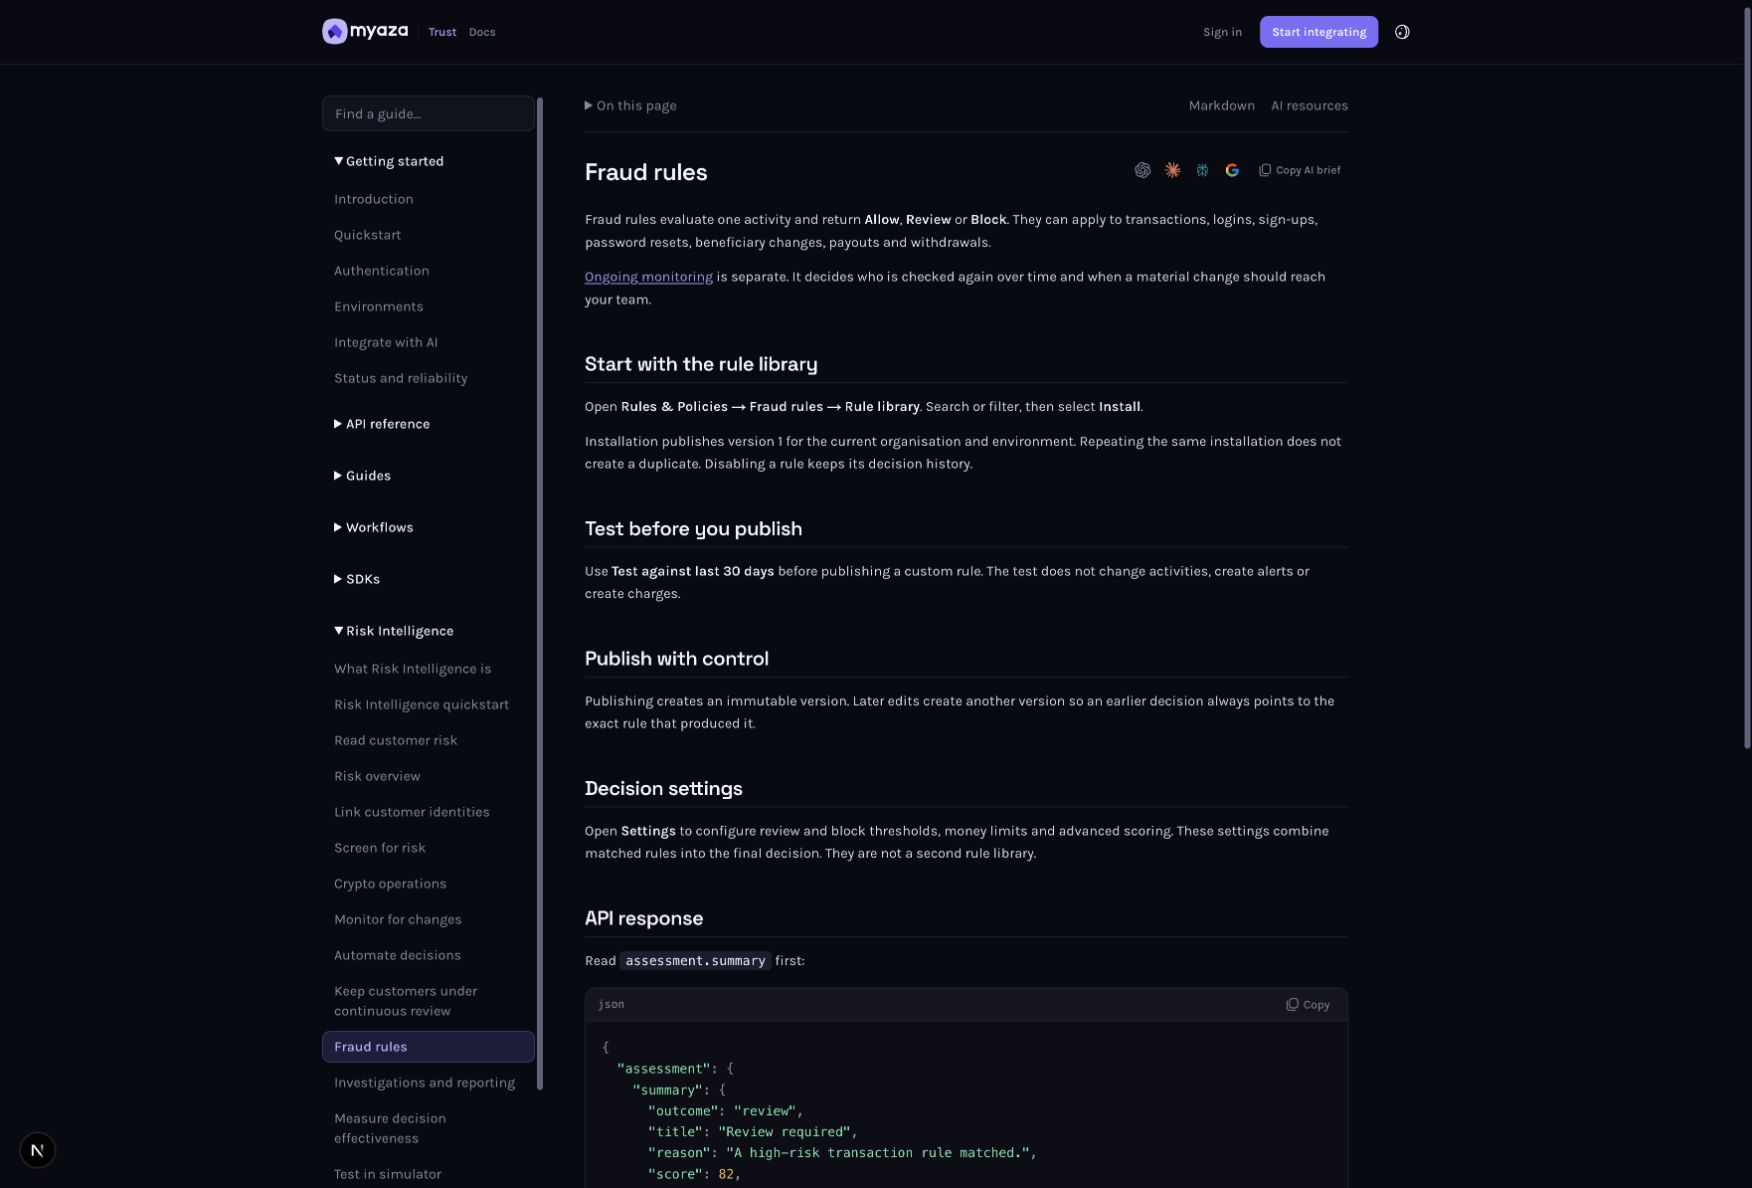
集成参考:从规则库开始
步骤 3:从后端发送一个命名活动
使用 POST使用密钥访问 /api/v1/activities 。提供稳定的externalActivityId 、类型化的subject 、支持的活动类型以及原始occurredAt 。类型包括登录、注册、密码重置、受益人添加、个人资料更改、设备更改、支付和提款。仅在观察到时才包含 deviceRef 和最终用户 IP。对于包含发送方和接收方证据的资金转移,请使用完整的交易端点。
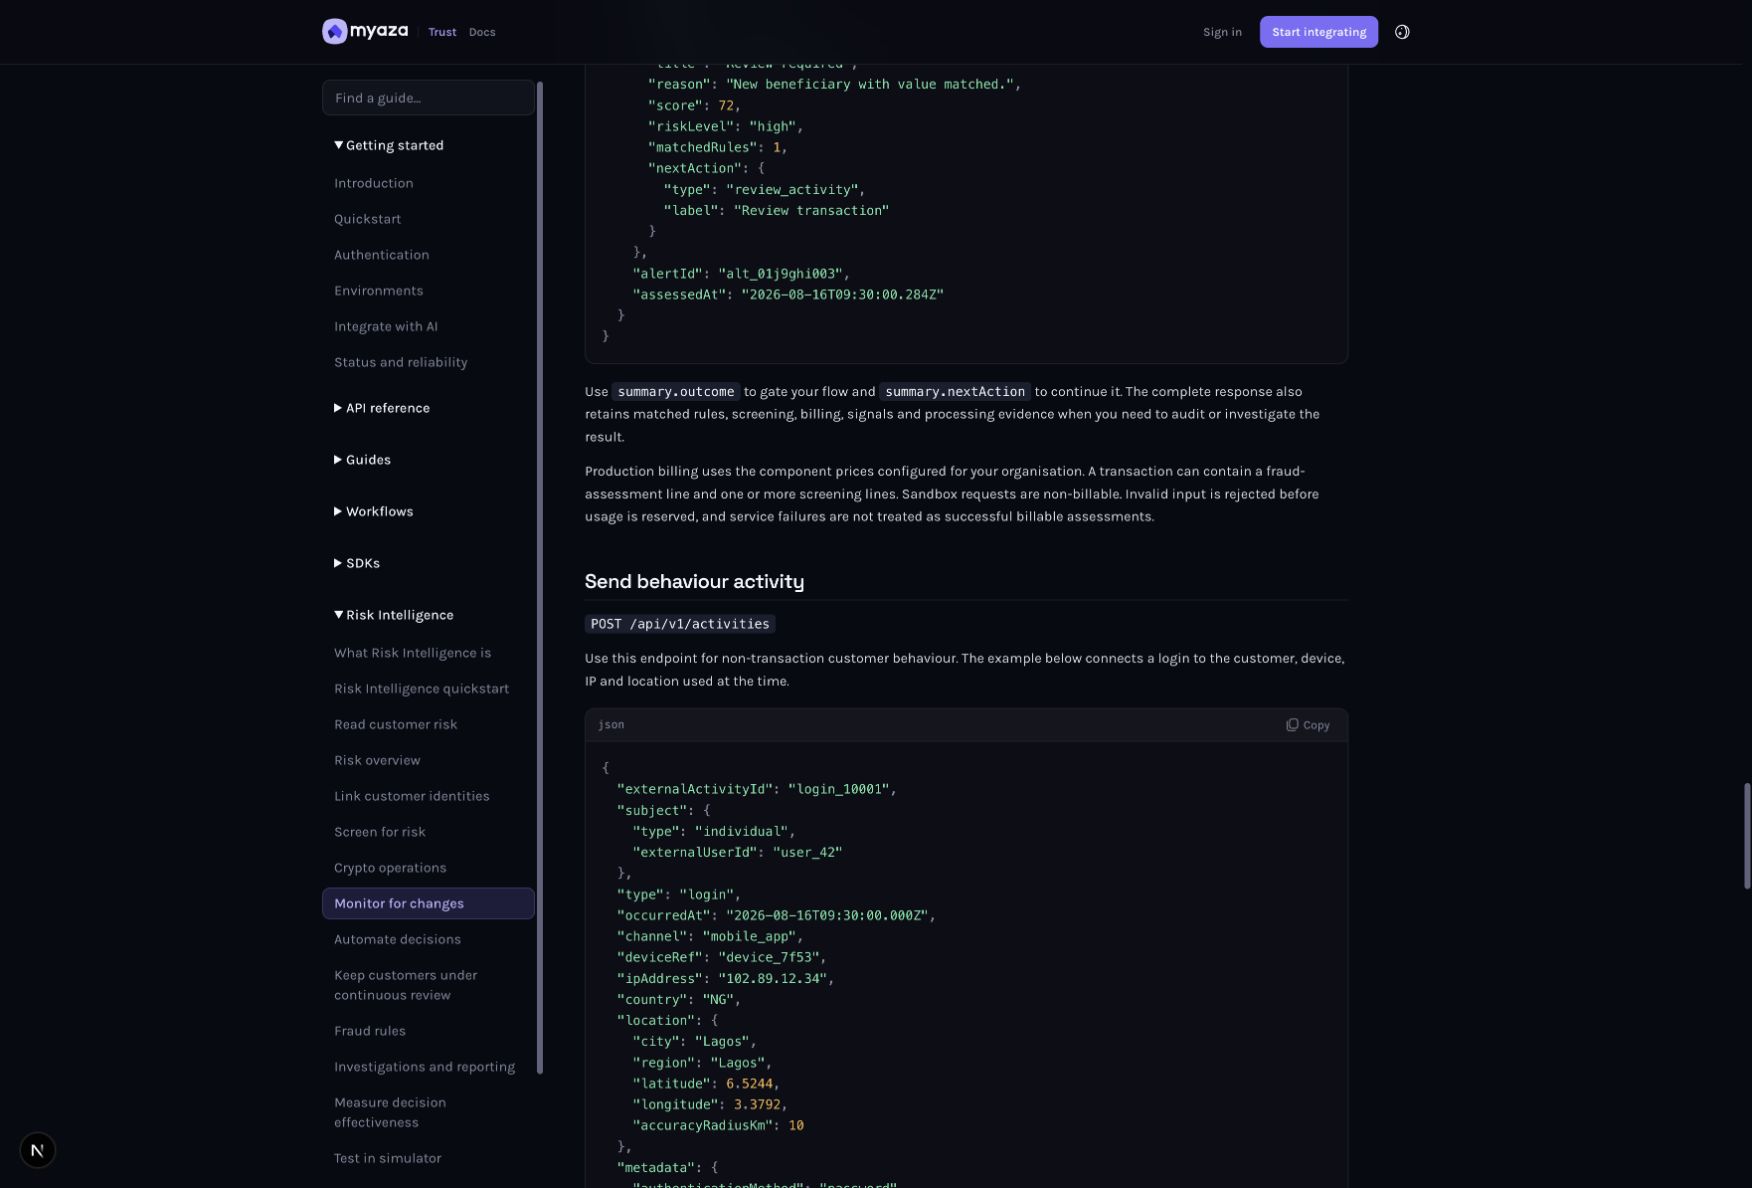
集成参考:发送行为活动
第四步:阅读并应用决策概要
读取assessment.summary.outcome 、reason 和 nextAction。allow允许执行策略下的操作;review需要执行 hold 或 review 路径;block 则阻止操作。存储活动和决策参考信息。不要根据匹配规则的分数或数量重建结果。 Toden 不会自动撤销登录会话或更改应用程序中的访问权限。
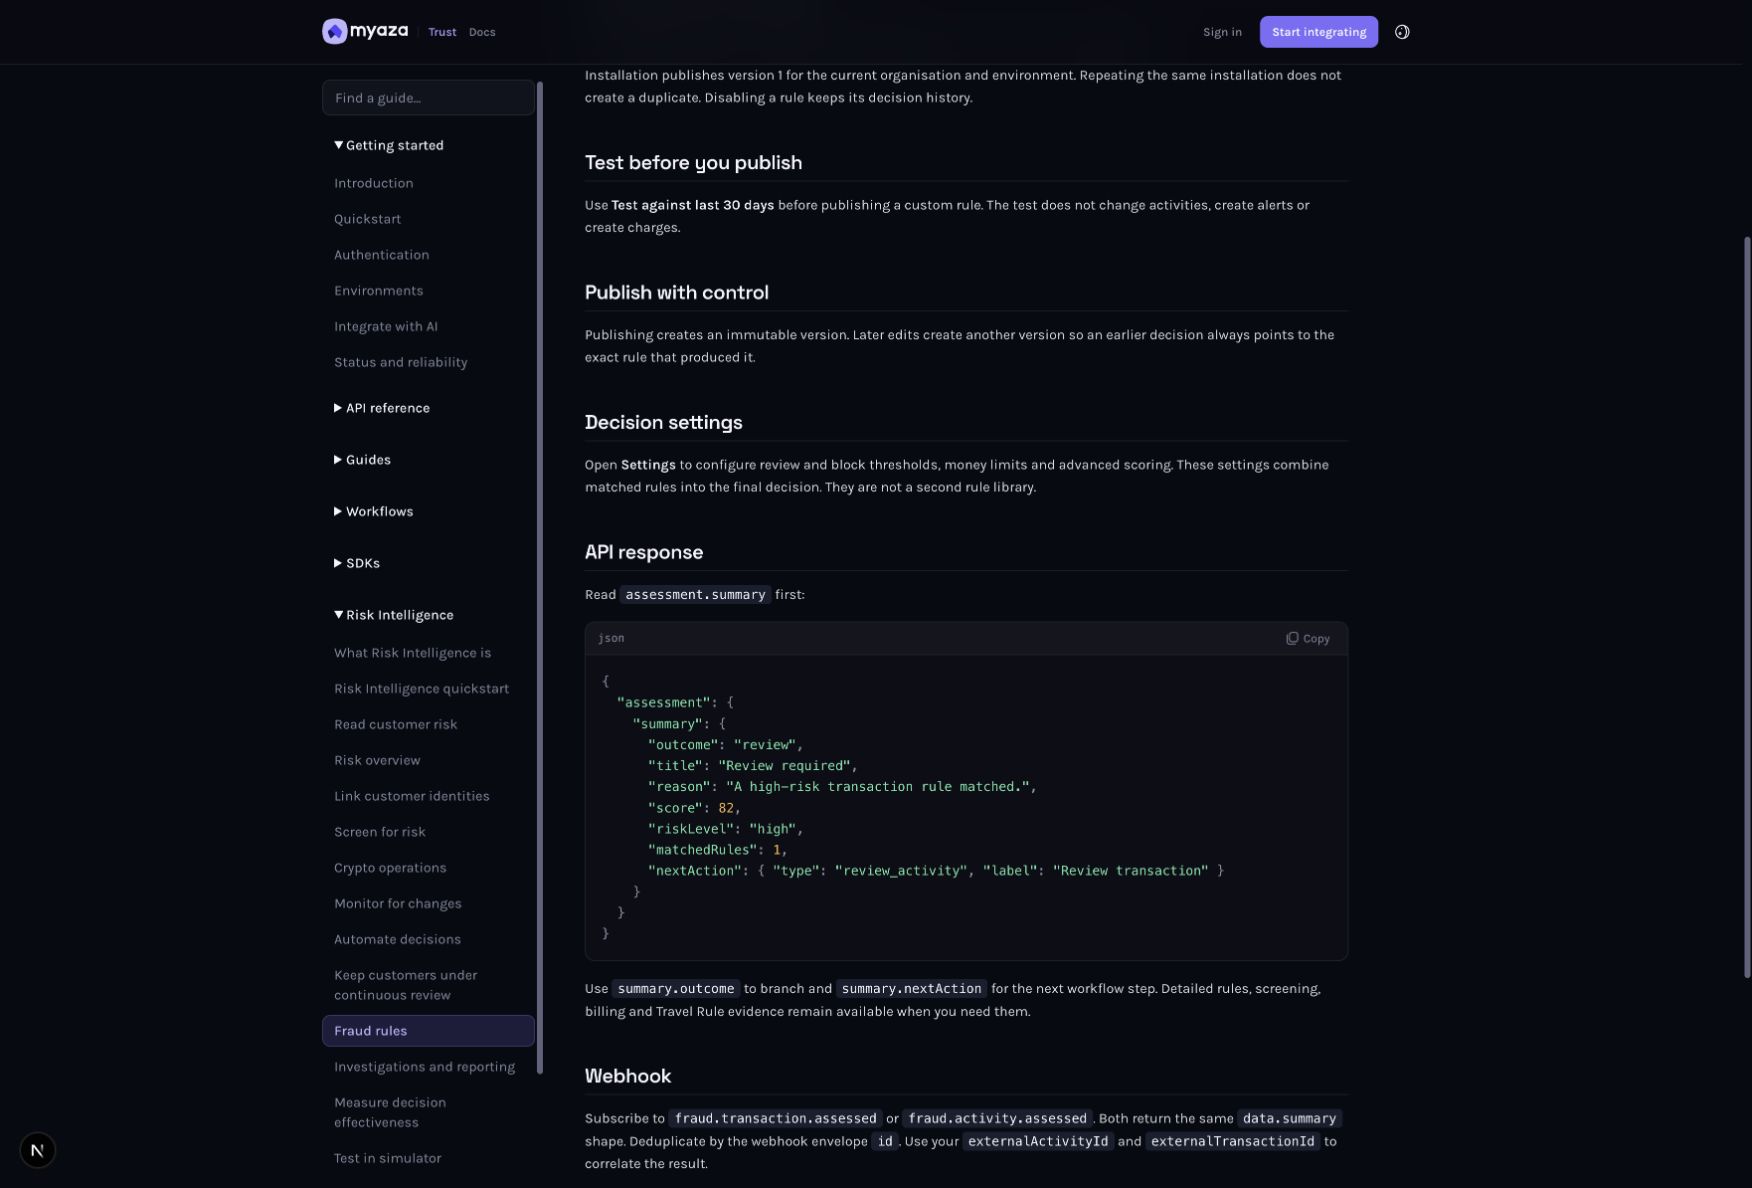
集成参考: API 回复
步骤 5:在仪表板中查找相同的活动
打开欺诈监控账户活动视图,并按外部活动参考进行搜索。检查决策、匹配规则和佐证材料。确认客户和设备与您的应用程序预期一致。共享设备证据可能存在合理的解释。当发现的问题需要确定责任人或进行更深入的调查时,请使用调查功能。
集成参考:发送行为活动
步骤 6:处理重试和后续决策变更
对于响应丢失后的未更改重试,请保持相同的逻辑活动引用和幂等键。订阅fraud.activity.assessed和适用的fraud.decision.changed更新。验证签名并按信封事件 ID 进行去重。重新读取当前状态以进行延迟更新。重试不得产生新的评估、费用或账户副作用。
整合参考:幂等性和新鲜度
充分发挥这种能力
在整个旅程中使用稳定的最终用户设备参考,以便新设备和关系证据能够发挥作用。
仅记录应用程序实际观察到的上下文信息。不要用服务器的 IP 地址替换用户的 IP 地址。
当您的保单需要更多登录保障时,可将审核决定与特定主题的额外检查结合起来。
先测试再依赖它
运行此产品支持的沙箱或模拟器场景。如果某个工具仅供生产环境使用,请先检查访问权限和范围,然后仅使用经过审核的、获得许可的生产环境测试。文档截图或页面加载成功并不等同于端到端集成测试。
允许、审核和阻止使用不同的应用程序路径。
设备缺失的证据并非凭空捏造。
对同一请求进行重试不会产生重复的副作用。
延迟做出的决定变更需与现状相协调。
故障排除
没有规则匹配
检查已发布的规则范围以及您的活动实际提供的字段。
同一事件在重试时发生冲突
比较不可变输入。稳定的引用不能在不同的活动中重复使用。
布洛克的决定并没有阻止行动。
检查后端执行路径。 Toden 记录该决定;你的应用负责执行该决定。
打开设置和集成参考
返回解决方案 (在新标签页中打开)。选择要激活的功能,然后按照其相应的指南进行操作。
参考来源


