Comment évaluer l'activité d'un compte avec Toden

Charles Archibong, Cofondateur
Analysez les connexions, la récupération de compte et les autres activités non liées au paiement. Transmettez les informations relatives au client et à l'appareil, examinez la décision renvoyée et appliquez-la dans votre application.

Points clés
- Les options Autoriser, Examiner et Bloquer utilisent des chemins d'application distincts.
- L'existence de preuves concernant des appareils manquants n'est pas inventée.
- Une nouvelle tentative pour une même requête ne produit aucun effet secondaire dupliqué.
- Une modification de décision différée est conciliée avec l'état actuel.
Analysez les connexions, la récupération de compte et les autres activités non liées au paiement. Transmettez les informations relatives au client et à l'appareil, examinez la décision renvoyée et appliquez-la dans votre application.
Avant de commencer
Événements stables et références clients
Règles publiées et propriétaire de l'avis
Votre application gère la décision renvoyée
Utilisez un membre de l'équipe autorisé pour cette opération. Vérifiez l'organisation et l'environnement avant de modifier un paramètre. Consultez le prix actuel avant tout paiement ou renouvellement d'abonnement. Les captures d'écran présentent un exemple d'espace de travail ou la référence d'intégration publique ; elles ne représentent pas un client réel ni un paiement effectué.
Configurer et utiliser la fonctionnalité
Étape 1 : Activer la zone de surveillance des fraudes concernée
Ouvrez la section « Renseignements sur les risques » → « Surveillance de la fraude en environnement de test ». Suivez la procédure de configuration de l'activité du compte et consultez les exigences d'activation affichées pour votre organisation. Vérifiez vos droits d'accès à la gestion des règles de fraude. Une configuration enregistrée est différente des décisions activées. N'activez pas de domaines de surveillance non pertinents uniquement pour supprimer un avertissement de configuration.
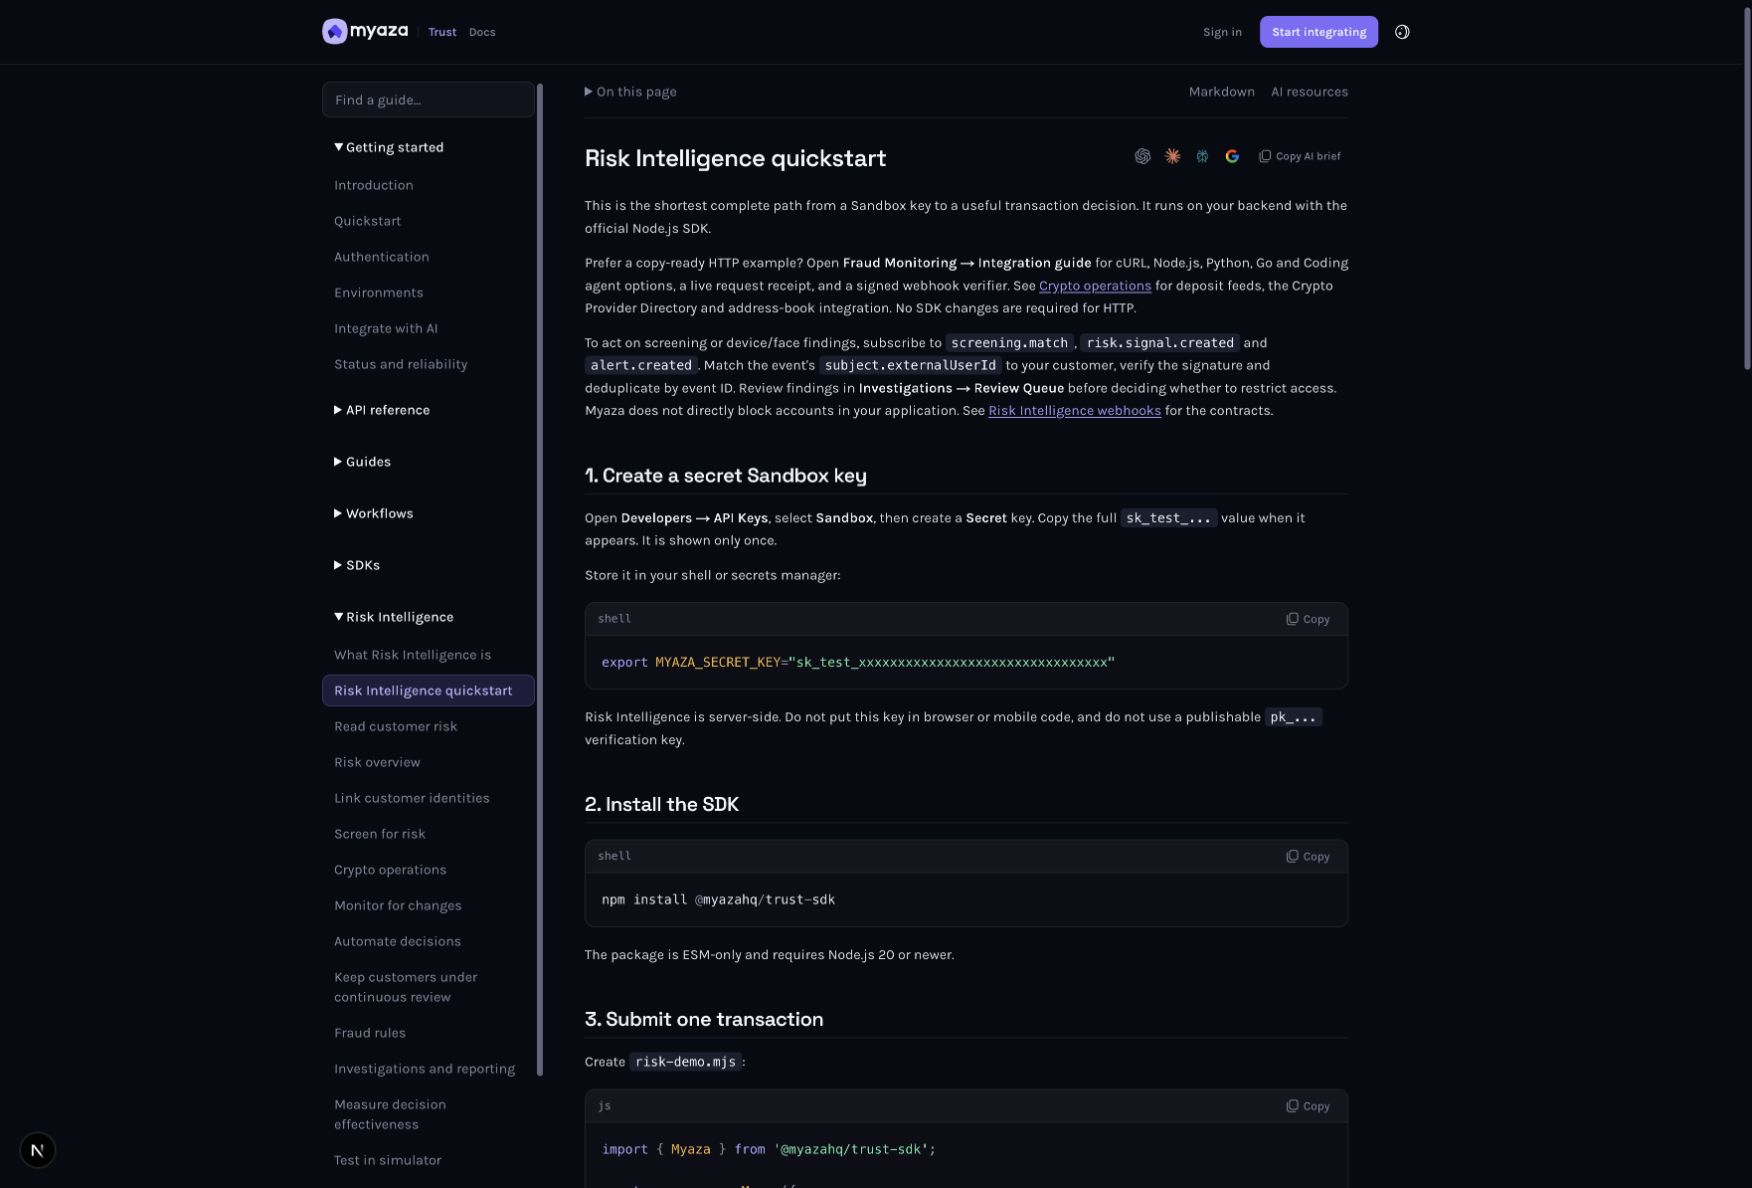
Référence d'intégration : Guide de démarrage rapide de Risk Intelligence
Étape 2 : Installer ou configurer les règles de fraude pertinentes
Ouvrez Règles et politiques → Règles anti-fraude → Bibliothèque de règles . Recherchez les contrôles adaptés à l'activité que vous signalez, puis examinez-les avant de sélectionner Installer . L'installation publie une version dans l'organisation et l'environnement actuels. Testez une règle personnalisée avec des données historiques avant de la publier. Consultez les seuils de décision et les limites financières dans les Paramètres, séparément des conditions individuelles des règles.
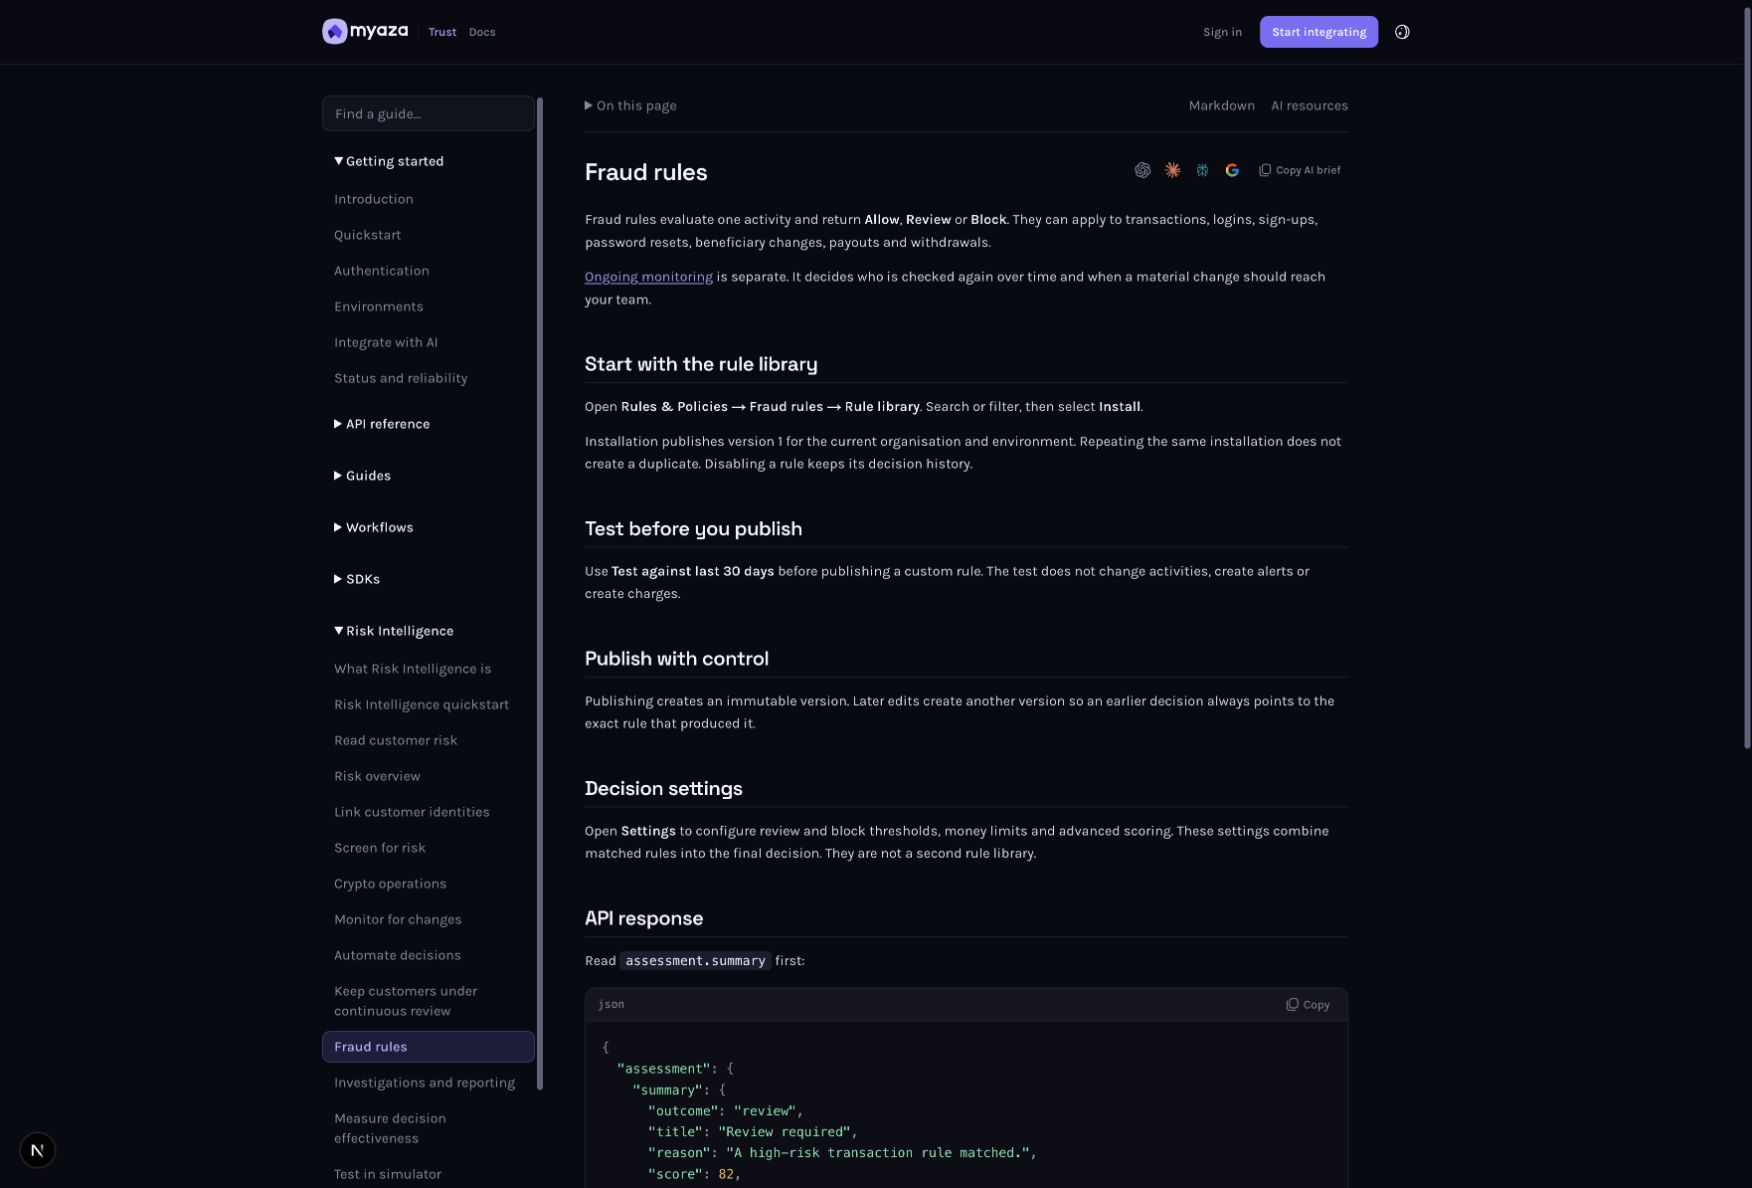
Référence d'intégration : Commencez par la bibliothèque de règles
Étape 3 : Envoyer une activité nommée depuis votre backend
Utiliser POST Utilisez l'API v1/activities avec une clé secrète. Fournissez un identifiant d'activité externe stable (externalActivityId) , un sujet typé , le type d'activité pris en charge et la date d'événement initiale (occuedAt ). Les types d'activité incluent la connexion, l'inscription, la réinitialisation du mot de passe, l'ajout d'un bénéficiaire, la modification du profil, le changement d'appareil, le paiement et le retrait. Incluez la référence de l'appareil et l'adresse IP de l'utilisateur final uniquement si elles sont observées. Utilisez le point de terminaison de transaction complet pour les transferts d'argent avec les preuves de l'expéditeur et du destinataire.
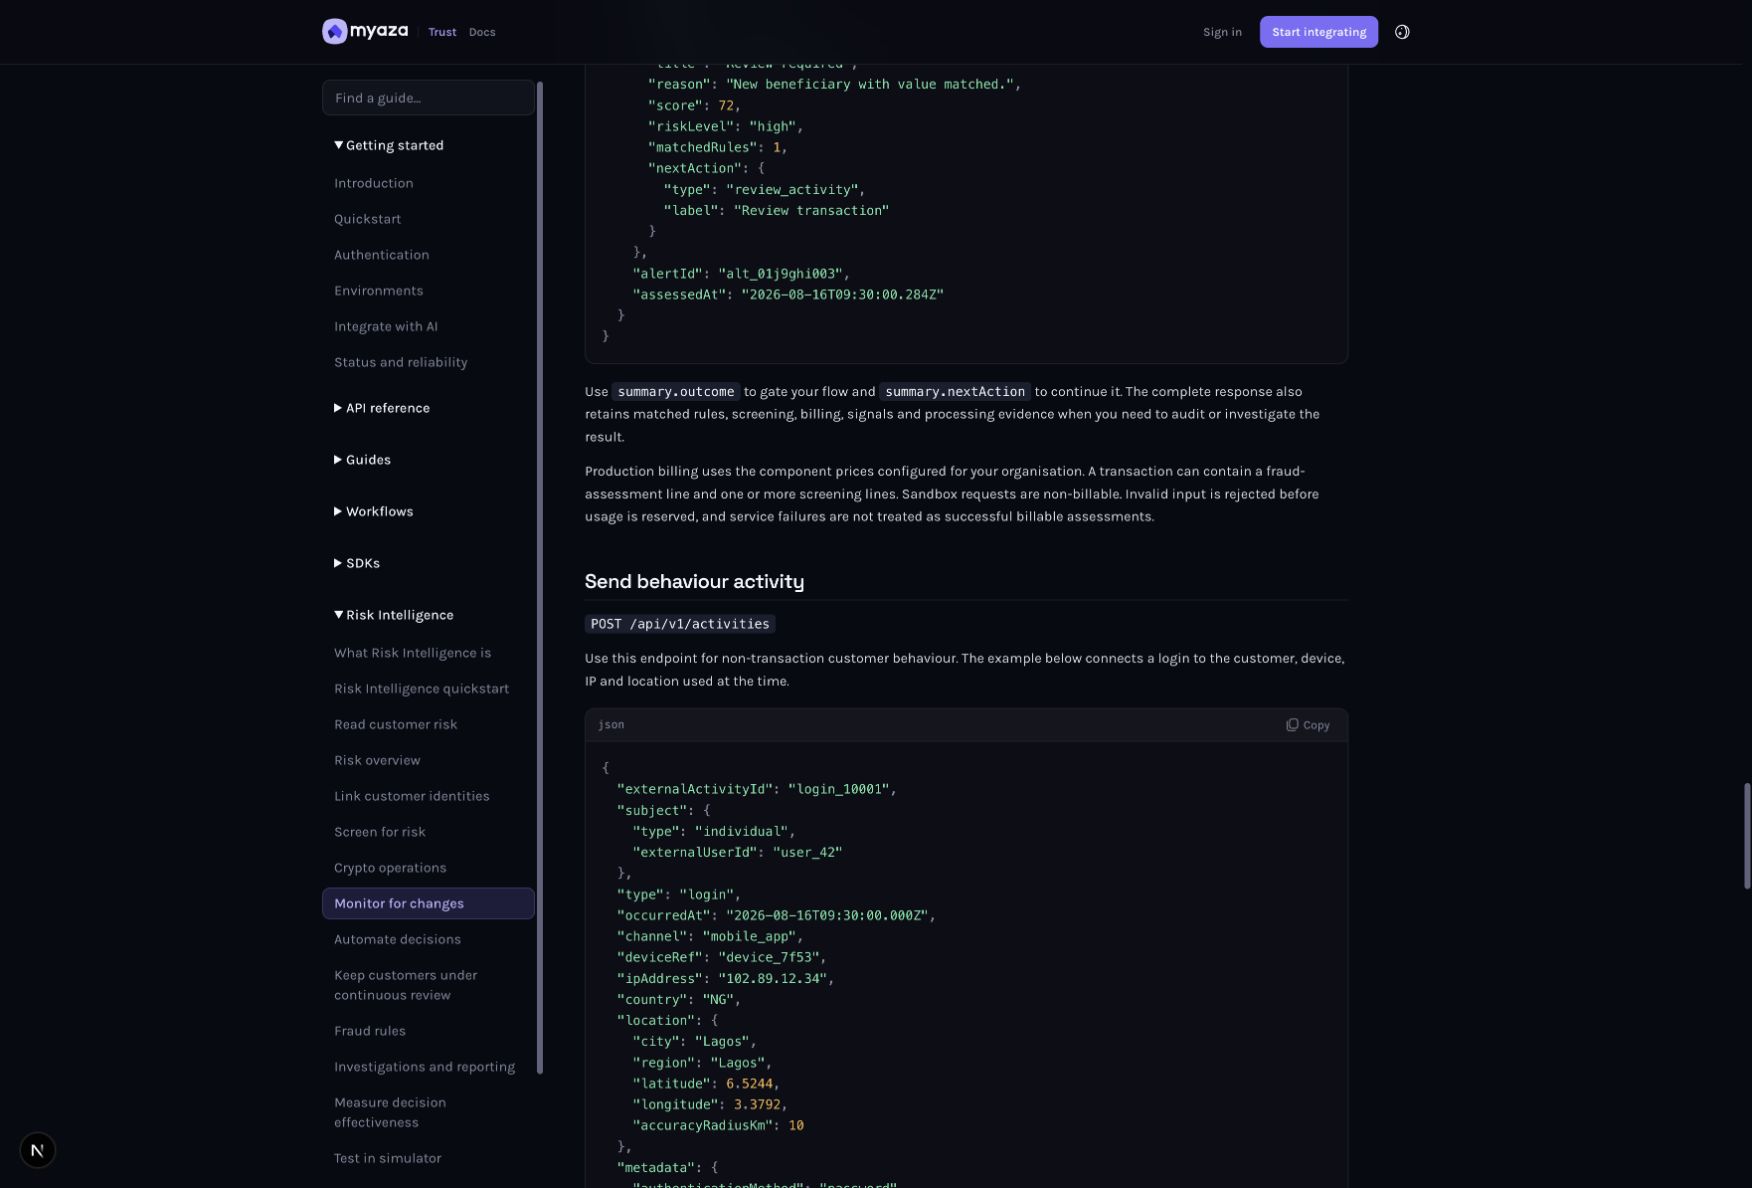
Référence d'intégration : Activité d'envoi de comportement
Étape 4 : Lire et appliquer le résumé de la décision
Lisez assessment.summary.outcome , reason et nextAction. allow autorise l'action conformément à votre politique ; review exige une procédure de mise en attente ou de révision ; block l'arrête. Stockez les références d'activité et de décision. Ne reconstituez pas le résultat à partir du score ou du nombre de règles correspondantes. Toden ne révoque pas automatiquement une session de connexion ni ne modifie l'accès à votre application.
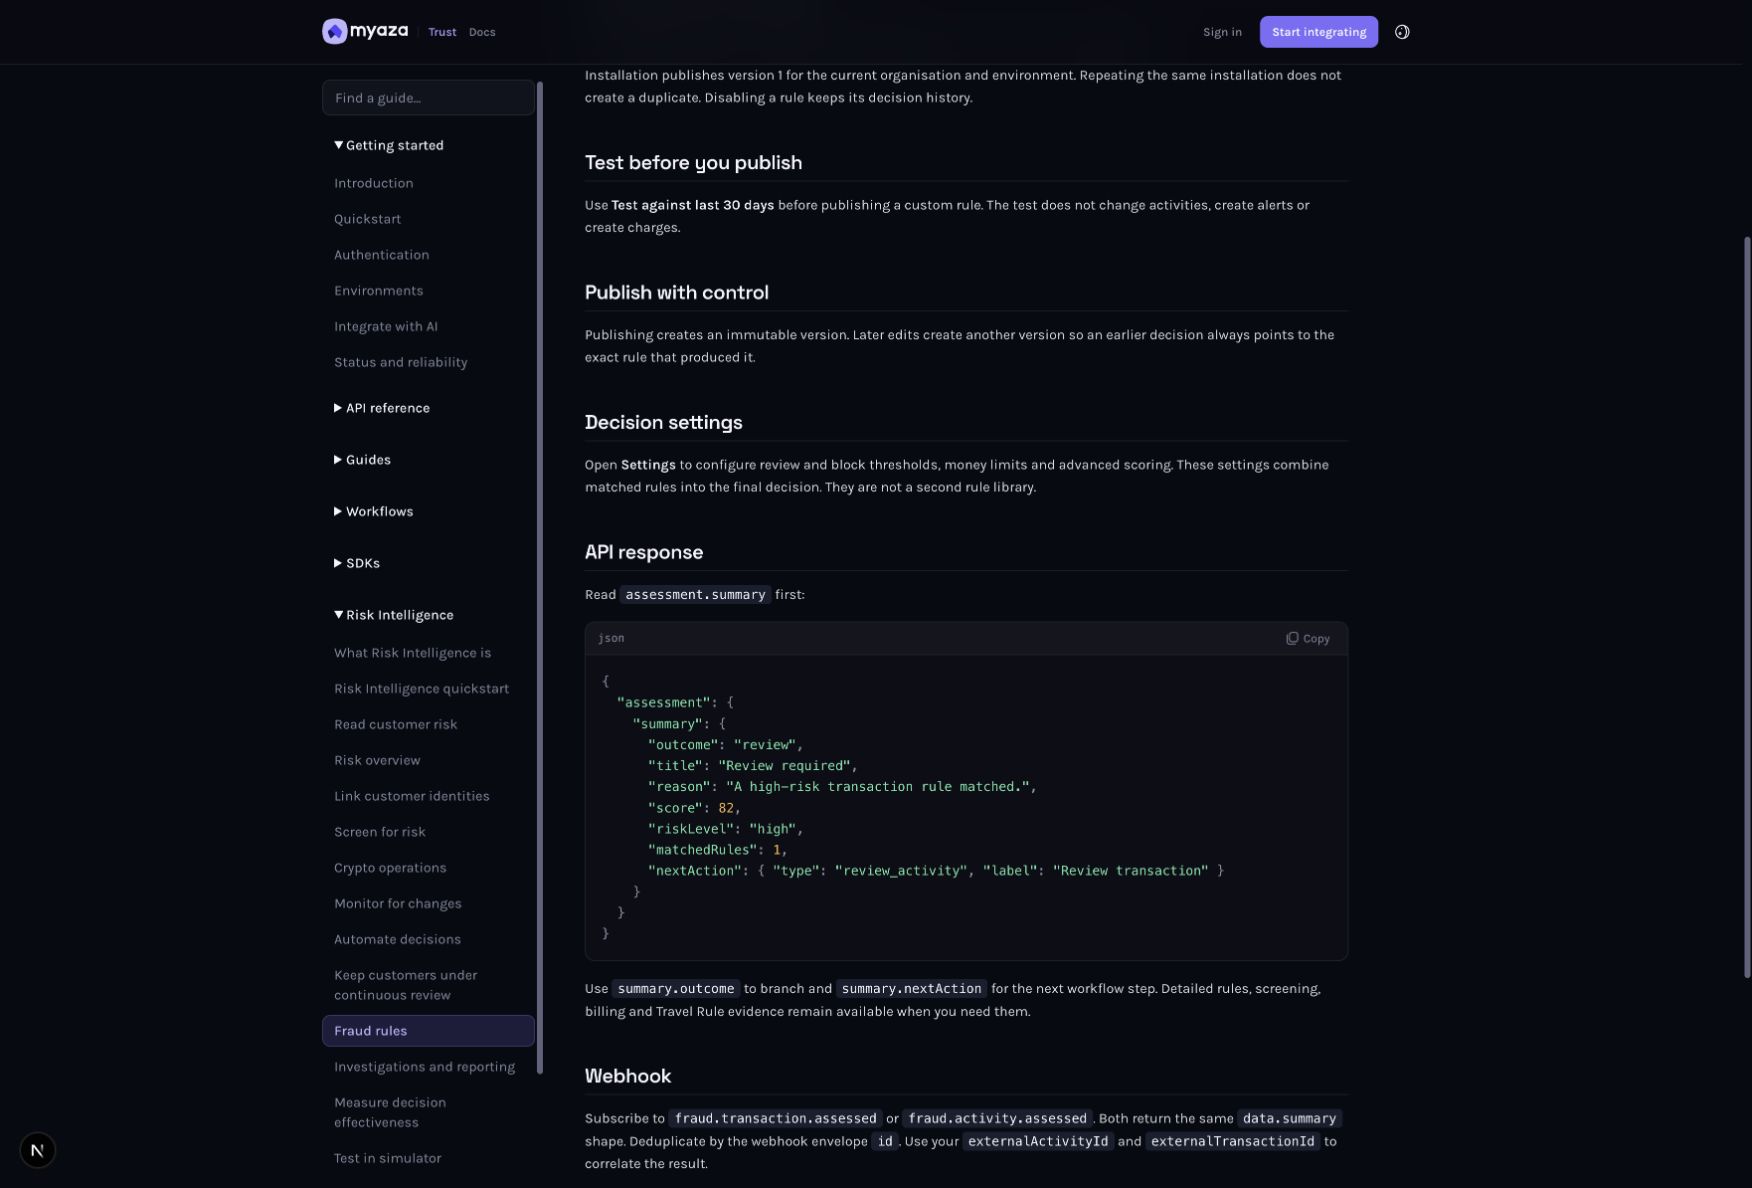
Référence d'intégration : API réponse
Étape 5 : Trouvez la même activité dans le tableau de bord
Ouvrez la vue d'activité du compte de surveillance des fraudes et effectuez une recherche par référence d'activité externe. Examinez la décision, les règles correspondantes et les preuves à l'appui. Vérifiez que le client et l'appareil sont bien ceux visés par votre application. L'utilisation d'appareils partagés peut avoir une explication légitime. Lancez une enquête si l'identification du responsable ou une analyse plus approfondie est nécessaire.
Référence d'intégration : Activité d'envoi de comportement
Étape 6 : Gérer les nouvelles tentatives et les changements de décision ultérieurs
Conservez la même référence d'activité logique et la même clé d'idempotence pour une nouvelle tentative sans modification après une perte de réponse. Abonnez-vous aux mises à jour fraud.activity.assessed et fraud.decision.changed applicables . Vérifiez les signatures et supprimez les doublons à l'aide de l'identifiant d'événement de l'enveloppe. Relisez l'état actuel pour une mise à jour différée. Une nouvelle tentative ne doit pas entraîner d'autre évaluation, facturation ou modification du compte.
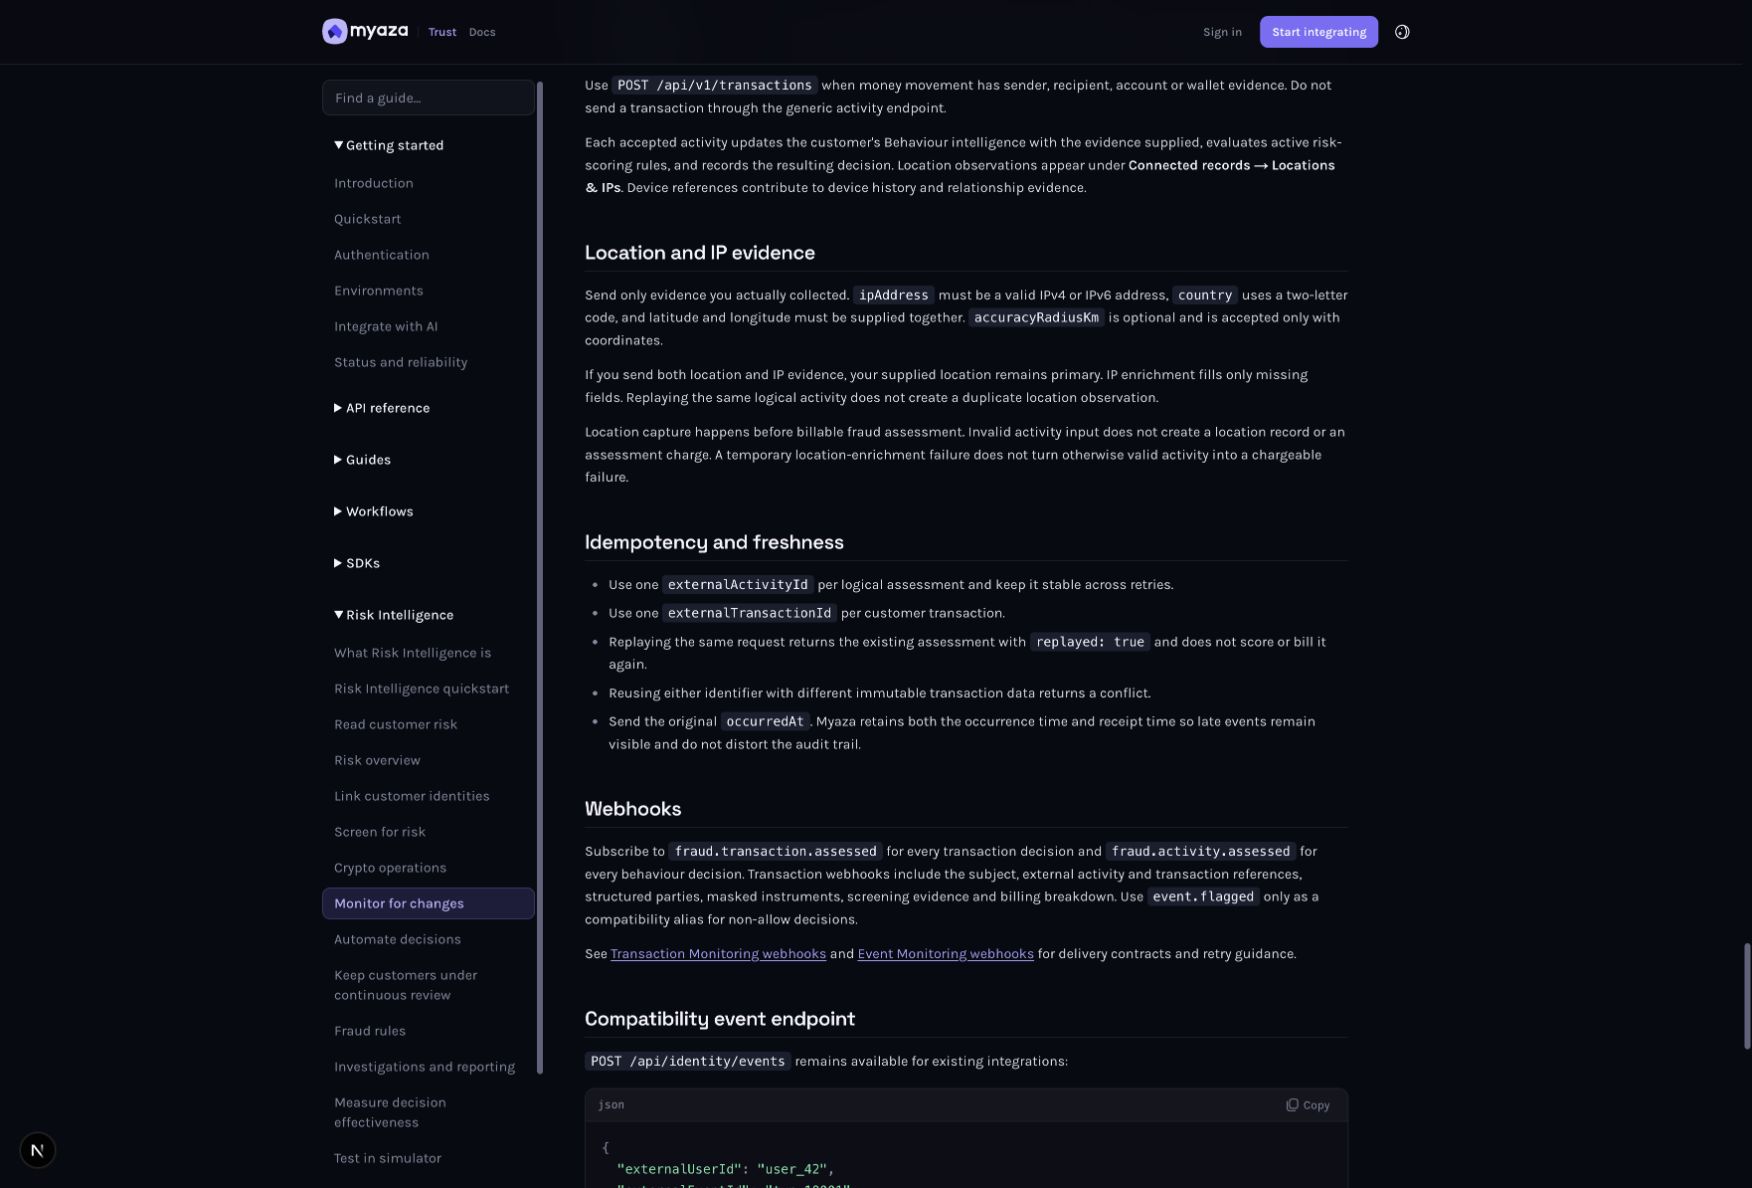
Référence d'intégration : Idempotence et fraîcheur
Tirez le meilleur parti de cette capacité
Utilisez la référence stable de l'appareil de l'utilisateur final tout au long des parcours afin que les données relatives aux nouveaux appareils et aux relations soient utiles.
Enregistrez uniquement le contexte réellement observé par votre application. Ne remplacez pas l'adresse IP de l'utilisateur par celle de votre serveur.
Combinez une décision d'examen avec un contrôle supplémentaire ciblé lorsque votre politique nécessite une assurance de connexion renforcée.
Testez-le avant de vous y fier.
Exécutez les scénarios de test ou de simulation pris en charge pour ce produit. Si un outil est réservé à la production, vérifiez d'abord les droits d'accès et la portée, puis utilisez uniquement un test de production autorisé et préalablement validé. Une capture d'écran de la documentation ou le chargement réussi d'une page ne constituent pas un test d'intégration de bout en bout.
Les options Autoriser, Examiner et Bloquer utilisent des chemins d'application distincts.
L'existence de preuves concernant des appareils manquants n'est pas inventée.
Une nouvelle tentative pour une même requête ne produit aucun effet secondaire dupliqué.
Une modification de décision différée est conciliée avec l'état actuel.
Dépannage
Aucune règle ne correspond
Vérifiez la portée de la règle publiée et les champs que votre activité fournit réellement.
Le même événement entre en conflit lors de la nouvelle tentative.
Comparer les entrées immuables. Une référence stable ne peut pas être réutilisée pour une autre activité.
Une décision du Bloc n'a pas empêché l'action
Examinez le chemin d'application des règles côté serveur. Toden L'application enregistre la décision ; votre application la fait respecter.
Ouvrez les références d'installation et d'intégration
Ouvrir l'outil tableau de bord (s’ouvre dans un nouvel onglet)
Consultez le guide d'intégration (s’ouvre dans un nouvel onglet)
Retour à la page Solutions (s’ouvre dans un nouvel onglet) . Choisissez la fonctionnalité que vous souhaitez activer, puis suivez son guide.
Sources
Charles Archibong
Cofondateur
Charles Archibong est le cofondateur de Toden. Il écrit sur la vérification d'identité, les technologies financières et les aspects pratiques de la création de services numériques de confiance.


