如何使用 Toden 管理工作区访问权限和成本

Charles Archibong, 联合创始人
精心管理团队访问权限、环境和成本控制。为每位团队成员授予其工作所需的权限,并将沙盒环境的准备工作与生产环境的活动完全隔离。

要点
- 读者无法执行管理操作。
- 环境切换会显示预期的记录和键。
- 客户端代码和公开镜像中均不存在秘密值。
- 保存的更改在重新加载后仍然存在,并具有审计证据。
- 定价采用当前组织报价的组件。
精心管理团队访问权限、环境和成本控制。为每位团队成员授予其工作所需的权限,并将沙盒环境的准备工作与生产环境的活动完全隔离。
开始之前
授权组织或计费访问权限
当前工作空间和环境
请使用具有此控制权限的团队成员。更改设置前,请检查组织和环境。付款或持续注册前,请审核当前价格。屏幕截图显示的是示例工作区或公共集成参考;它们不显示真实客户或已完成的付款。
设置并使用该功能
第一步:检查您的组织和环境
在查看数据或更改设置之前,请使用仪表板工作区选择器确认组织和环境。沙盒和生产环境的密钥、工作流、结果和接收器均相互独立。 URL 单凭此可能无法确定您正在查看哪个环境。切换环境后,尤其是在编辑已发布的控件或计费设置之前,请务必确认显示的状态。
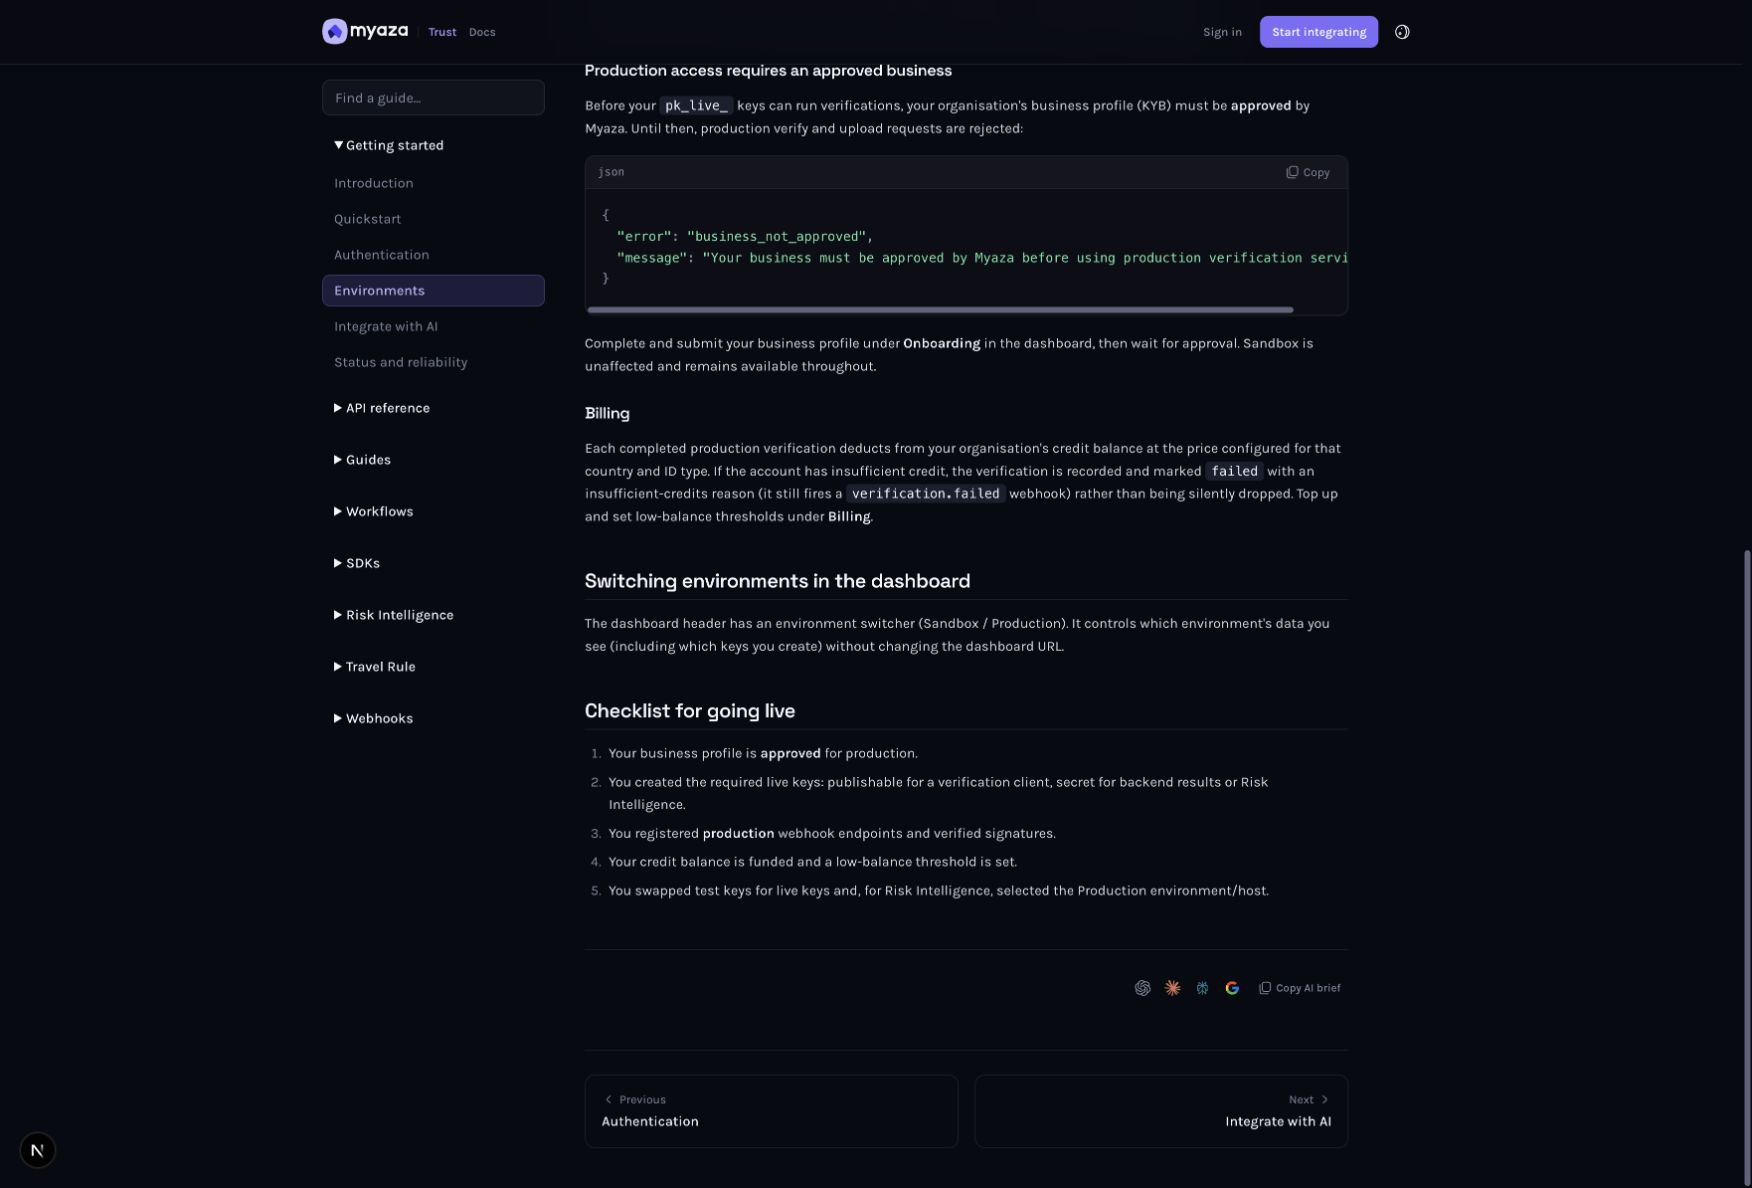
集成参考:在仪表板中切换环境
步骤 2:审核团队的实际权限
打开组织的团队设置,查看您要管理的成员及其角色。区分普通读者和可以发布工作流、管理规则、审核证据或更改账单的人员。使用支持的角色控制和必要的确认。可见页面或共享的组织成员身份并不授予对每条记录或每项操作的权限。
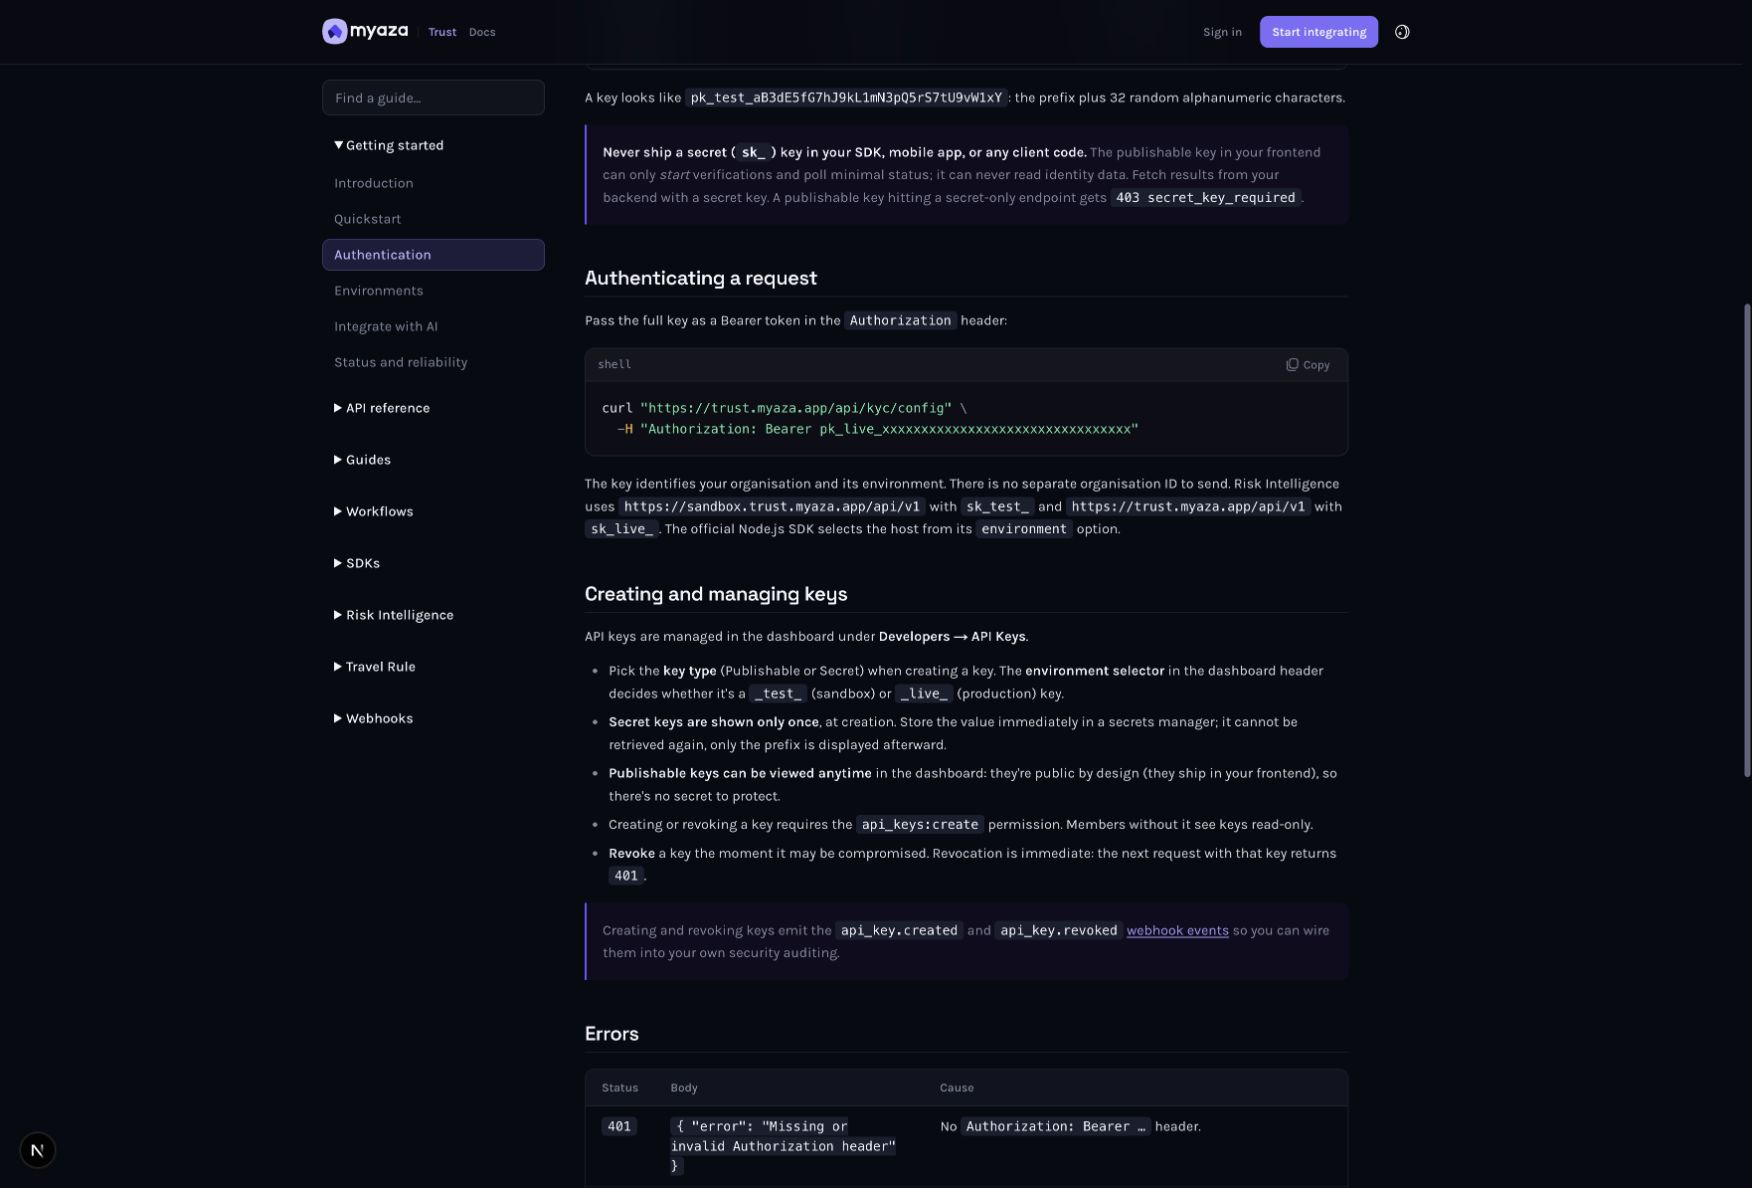
集成参考:创建和管理密钥
步骤 3:将组织安全设置与个人设置分开
使用“组织设置”→“安全”设置组织范围内的安全要求,并使用“个人帐户安全”设置当前用户的登录安全。在进行权限更改之前,务必保留所需的双因素身份验证。为团队成员提供可用的注册和恢复路径。本地个人更改不能替代组织范围内的策略,角色更改也不应用于绕过缺失的安全要求。
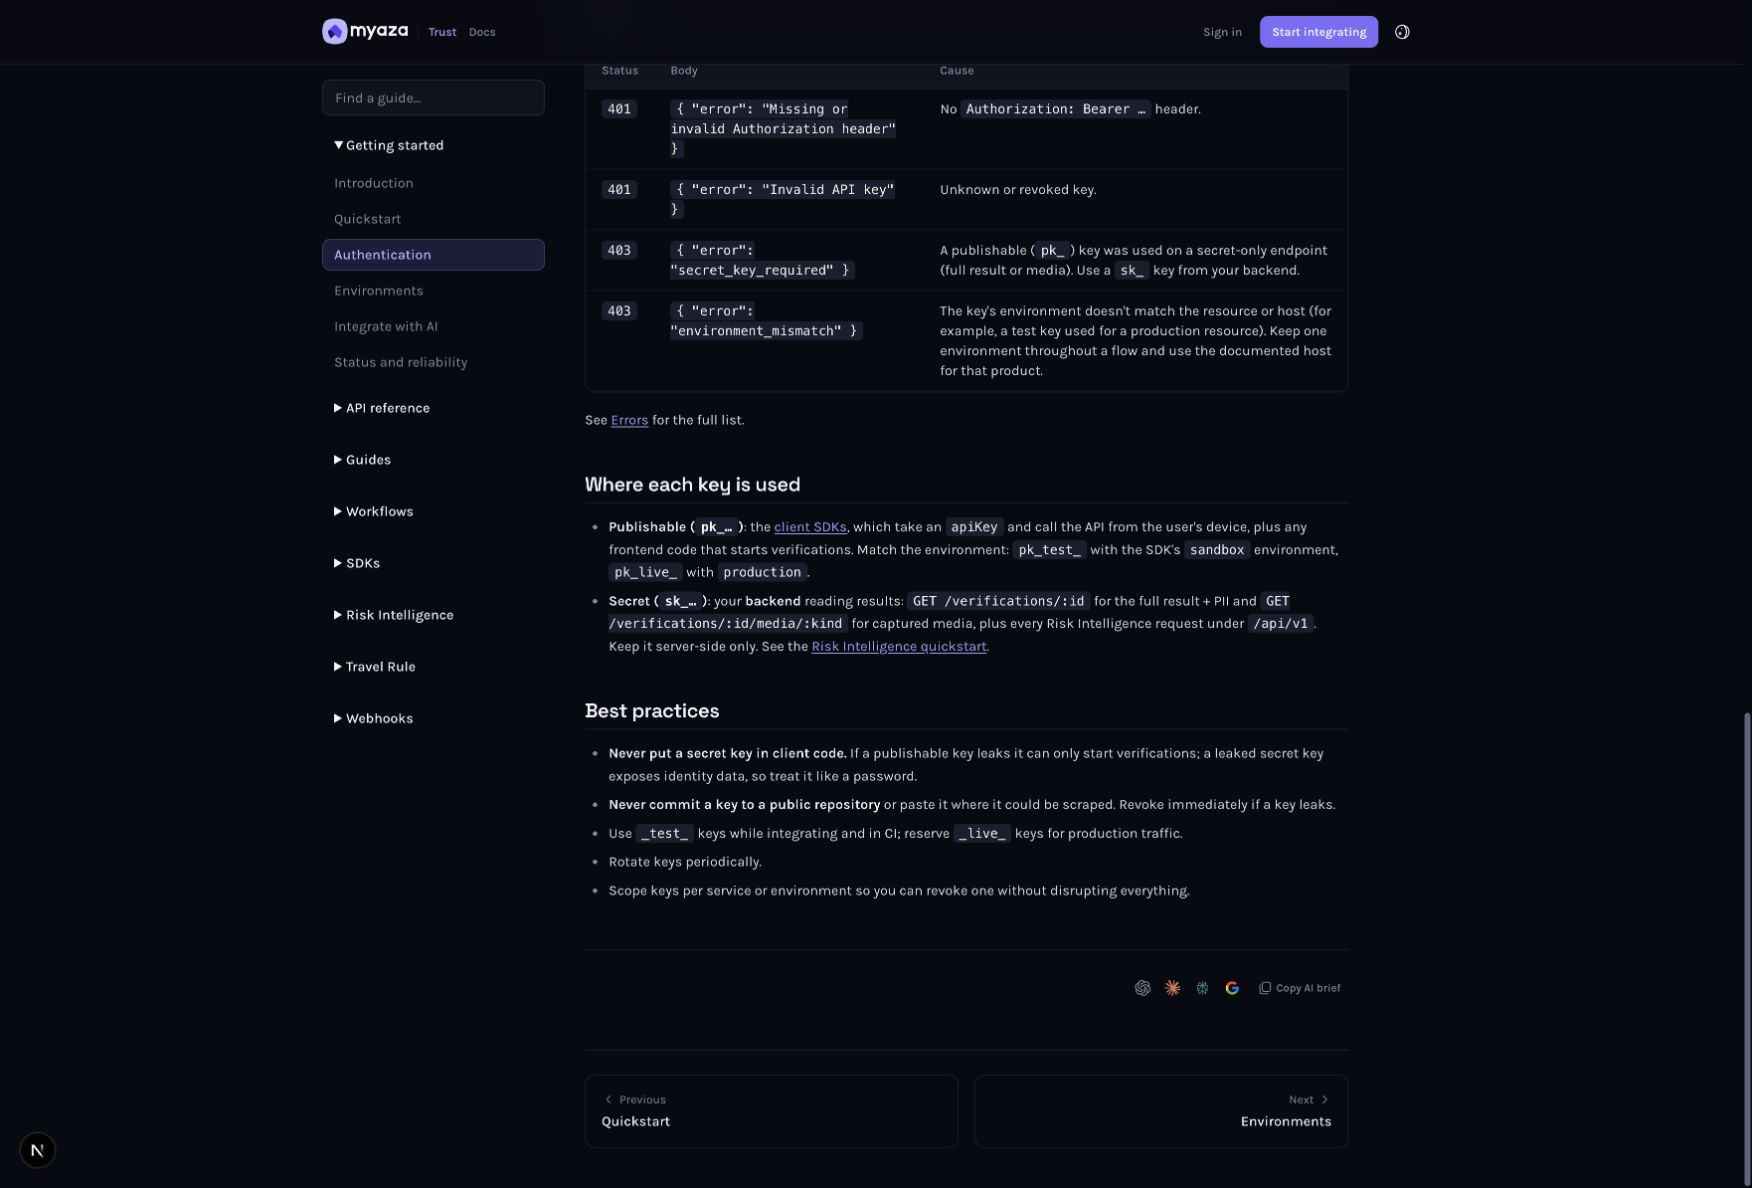
集成参考:最佳实践
步骤 4:为正确的服务创建凭据
开放开发者 → API 密钥应位于目标环境中。对于受支持的客户端捕获,请选择“可发布”;对于后端结果或风险情报,请选择“密钥”。密钥值仅显示一次:请立即将其存储在后端密钥管理器中。在适当情况下使用单独的服务凭据,以避免撤销凭据后中断所有集成。请勿将密钥放置在屏幕截图、源代码或移动版本中。
集成参考:创建和管理密钥
第五步:查看当前价格和余额
打开“计费”→查看组织当前组件定价的价目表,然后检查余额和低余额设置。激活前,请审核工作流程的单次检查预估费用以及批量或循环操作的实际报价。符合条件的用量抵扣适用于服务返还的组件和剩余资金池;请勿拆分或虚构免费额度。同一流程中,已涵盖的步骤可以与应付支票并存。
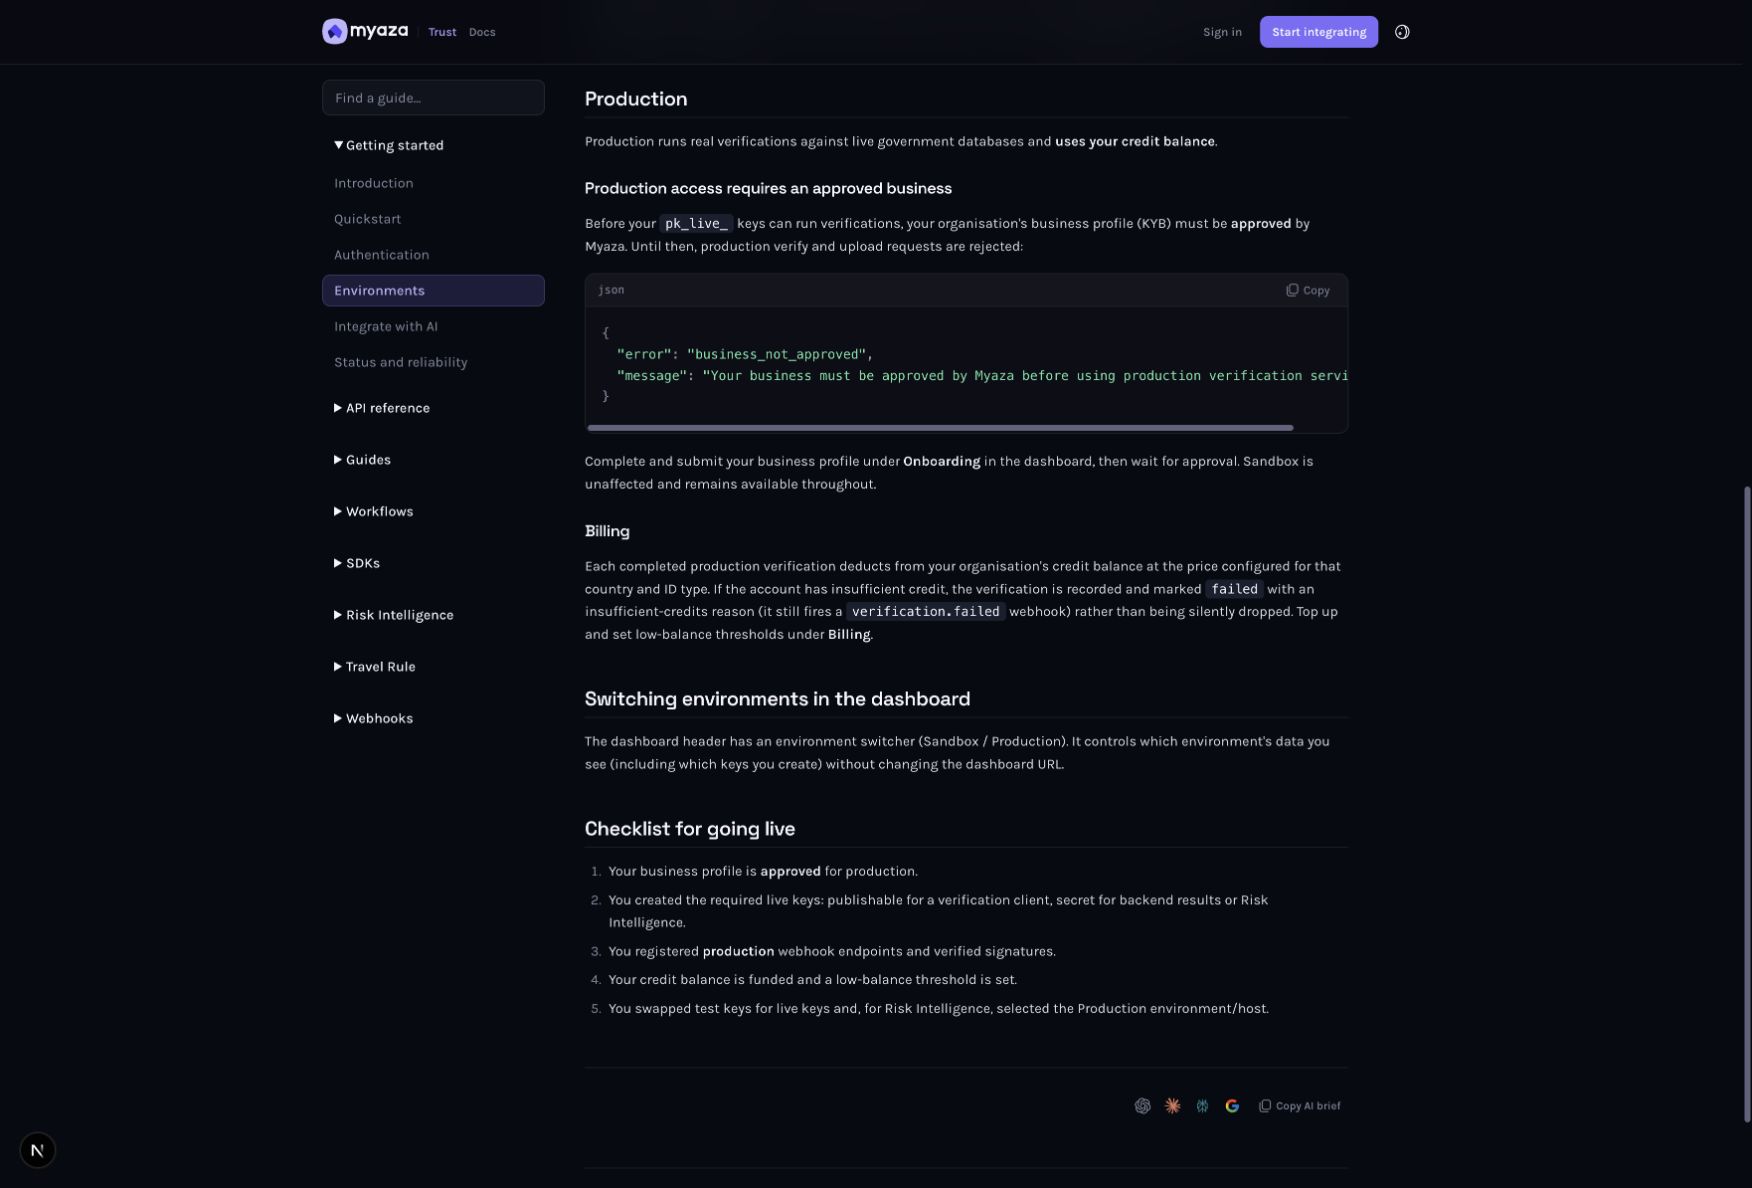
集成参考:计费
步骤 6:核实变更并保留审计证据
在允许保存后重新加载相关设置或记录,并检查组织的审计日志以确认该操作。排查意外变更时,请检查用户、环境和资源绑定情况。将密钥和 Webhook 轮换证据与产品激活信息分开保存。不要想当然地认为已保存的团队、计费或安全设置就表明面向客户的集成已完全生效。
集成参考:最佳实践
充分发挥这种能力
将常规读者访问权限与出版和调查权限分开。
定期审查服务密钥和成员,并在不再需要时通过支持的流程撤销访问权限。
激活前请审核批量和周期性成本估算,然后核对记录的使用情况,而不是根据可见行数进行猜测。
先测试再依赖它
运行此产品支持的沙箱或模拟器场景。如果某个工具仅供生产环境使用,请先检查访问权限和范围,然后仅使用经过审核的、获得许可的生产环境测试。文档截图或页面加载成功并不等同于端到端集成测试。
读者无法执行管理操作。
环境切换会显示预期的记录和键。
客户端代码和公开镜像中均不存在秘密值。
保存的更改在重新加载后仍然存在,并具有审计证据。
定价采用当前组织报价的组件。
故障排除
控件缺失或已禁用
在认定该功能出现故障之前,请检查角色、产品访问权限、环境和安全要求。
密钥不能再次显示。
此信息仅显示一次。请使用官方支持的新密钥配发和受控更换流程。
余额与我的估计不符。
检查预期工作空间内的实际使用组件、积分和已记录的费用。
打开设置和集成参考
返回解决方案 (在新标签页中打开)。选择要激活的功能,然后按照其相应的指南进行操作。
参考来源


