Como gerenciar o acesso e os custos do espaço de trabalho com o Toden

Charles Archibong, Cofundador
Gerencie o acesso da equipe, os ambientes e os controles de custos de forma criteriosa. Conceda a cada membro da equipe as permissões necessárias para o seu trabalho e mantenha a preparação do ambiente de teste (Sandbox) separada das atividades de produção.

Pontos principais
- Um leitor não pode executar ações de gestão.
- A troca de ambiente exibe os registros e chaves pretendidos.
- Os valores secretos estão ausentes do código do cliente e das imagens públicas.
- As alterações salvas permanecem após a recarga da página e possuem evidências de auditoria.
- A precificação utiliza os componentes atualmente cotados pela organização.
Gerencie o acesso da equipe, os ambientes e os controles de custos de forma criteriosa. Conceda a cada membro da equipe as permissões necessárias para o seu trabalho e mantenha a preparação do ambiente de teste (Sandbox) separada das atividades de produção.
Antes de começar
Acesso autorizado à organização ou faturamento
Espaço de trabalho e ambiente atuais
Use um membro da equipe com permissão para este controle. Verifique a organização e o ambiente antes de alterar qualquer configuração. Revise o preço atual antes de efetuar um pagamento ou renovar a assinatura. As capturas de tela mostram um exemplo de espaço de trabalho ou a referência de integração pública; elas não mostram um cliente real nem um pagamento efetuado.
Configure e utilize a funcionalidade.
Passo 1: Analise sua organização e ambiente.
Use o seletor de espaço de trabalho do painel para confirmar a organização e o ambiente antes de visualizar os dados ou alterar as configurações. Os ambientes Sandbox e Produção separam chaves, fluxos de trabalho, resultados e destinatários. URL Apenas o ambiente visualizado pode não ser suficiente para identificar qual ambiente você está visualizando. Confirme o estado exibido após a troca, especialmente antes de editar um controle publicado ou uma configuração de faturamento.
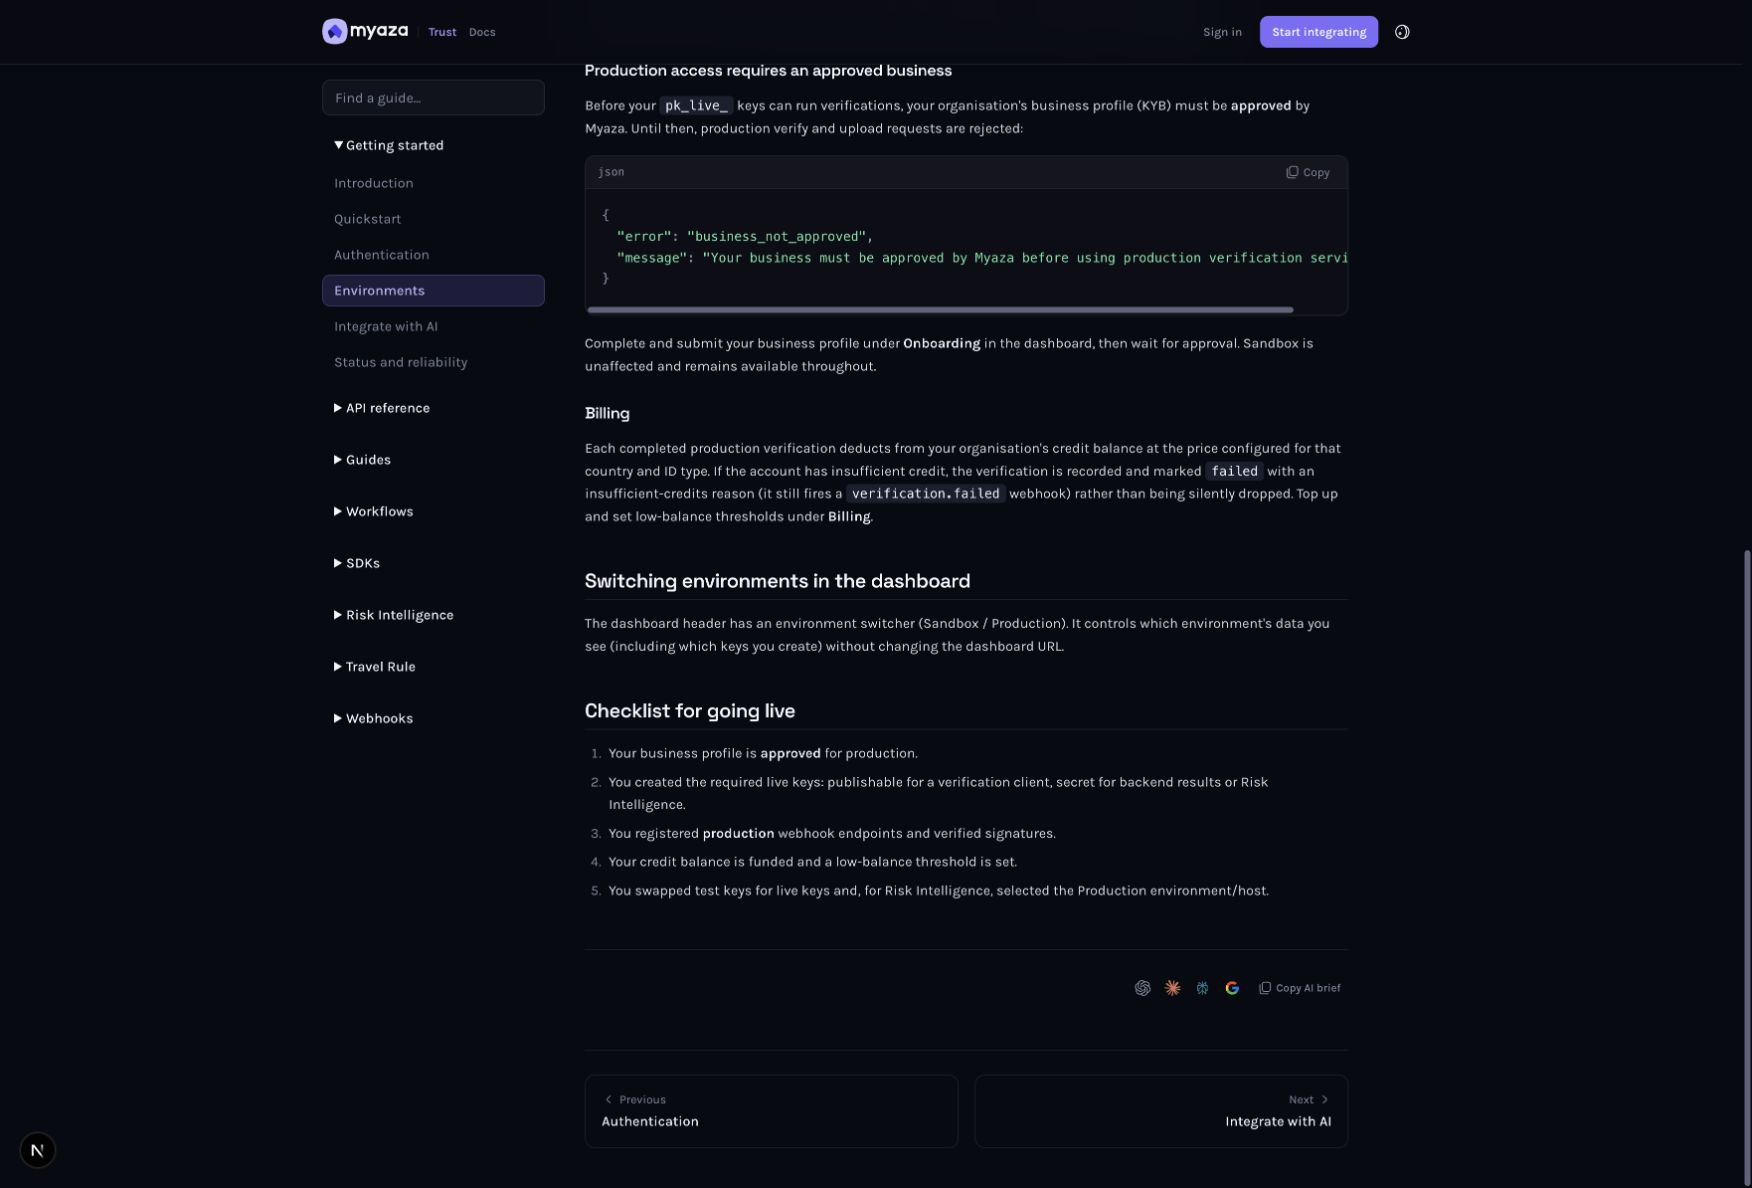
Referência de integração: Alternando entre ambientes no painel de controle
Etapa 2: Analise as permissões reais da equipe.
Abra as configurações da equipe da organização e verifique o membro e a função que você pretende gerenciar. Separe os leitores das pessoas que podem publicar fluxos de trabalho, gerenciar regras, revisar evidências ou alterar a cobrança. Use os controles de função compatíveis e a confirmação necessária. Uma página visível ou a participação compartilhada na organização não concede autoridade para todos os registros ou ações.
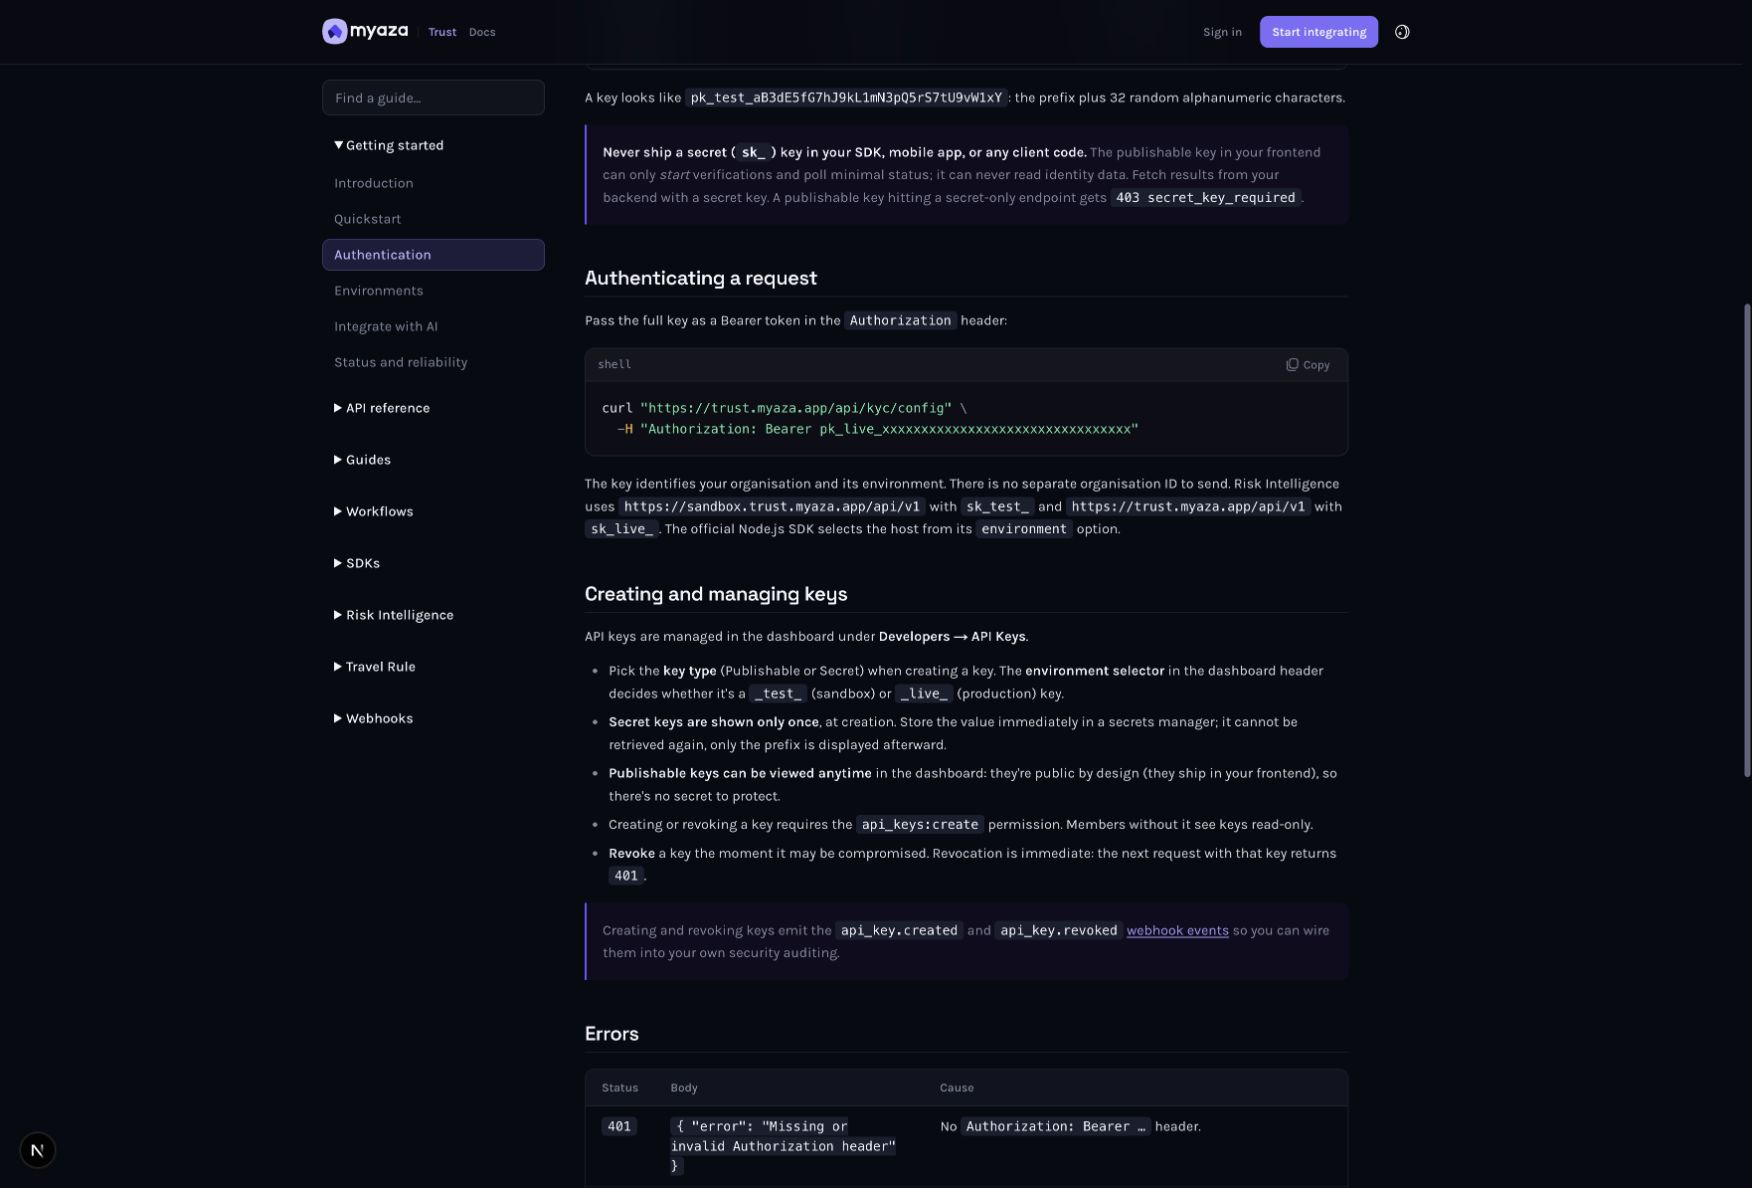
Referência de integração: Criação e gerenciamento de chaves
Etapa 3: Mantenha a segurança da organização separada das configurações pessoais.
Use as Configurações da Organização → Segurança para os requisitos de segurança da organização e a segurança da conta pessoal para o login do usuário atual. Mantenha a autenticação de dois fatores obrigatória antes de alterações com privilégios elevados. Ofereça aos colegas de equipe um processo de inscrição e recuperação viável. Uma alteração pessoal local não substitui uma política organizacional, e uma alteração de função não deve ser usada para contornar um requisito de segurança ausente.
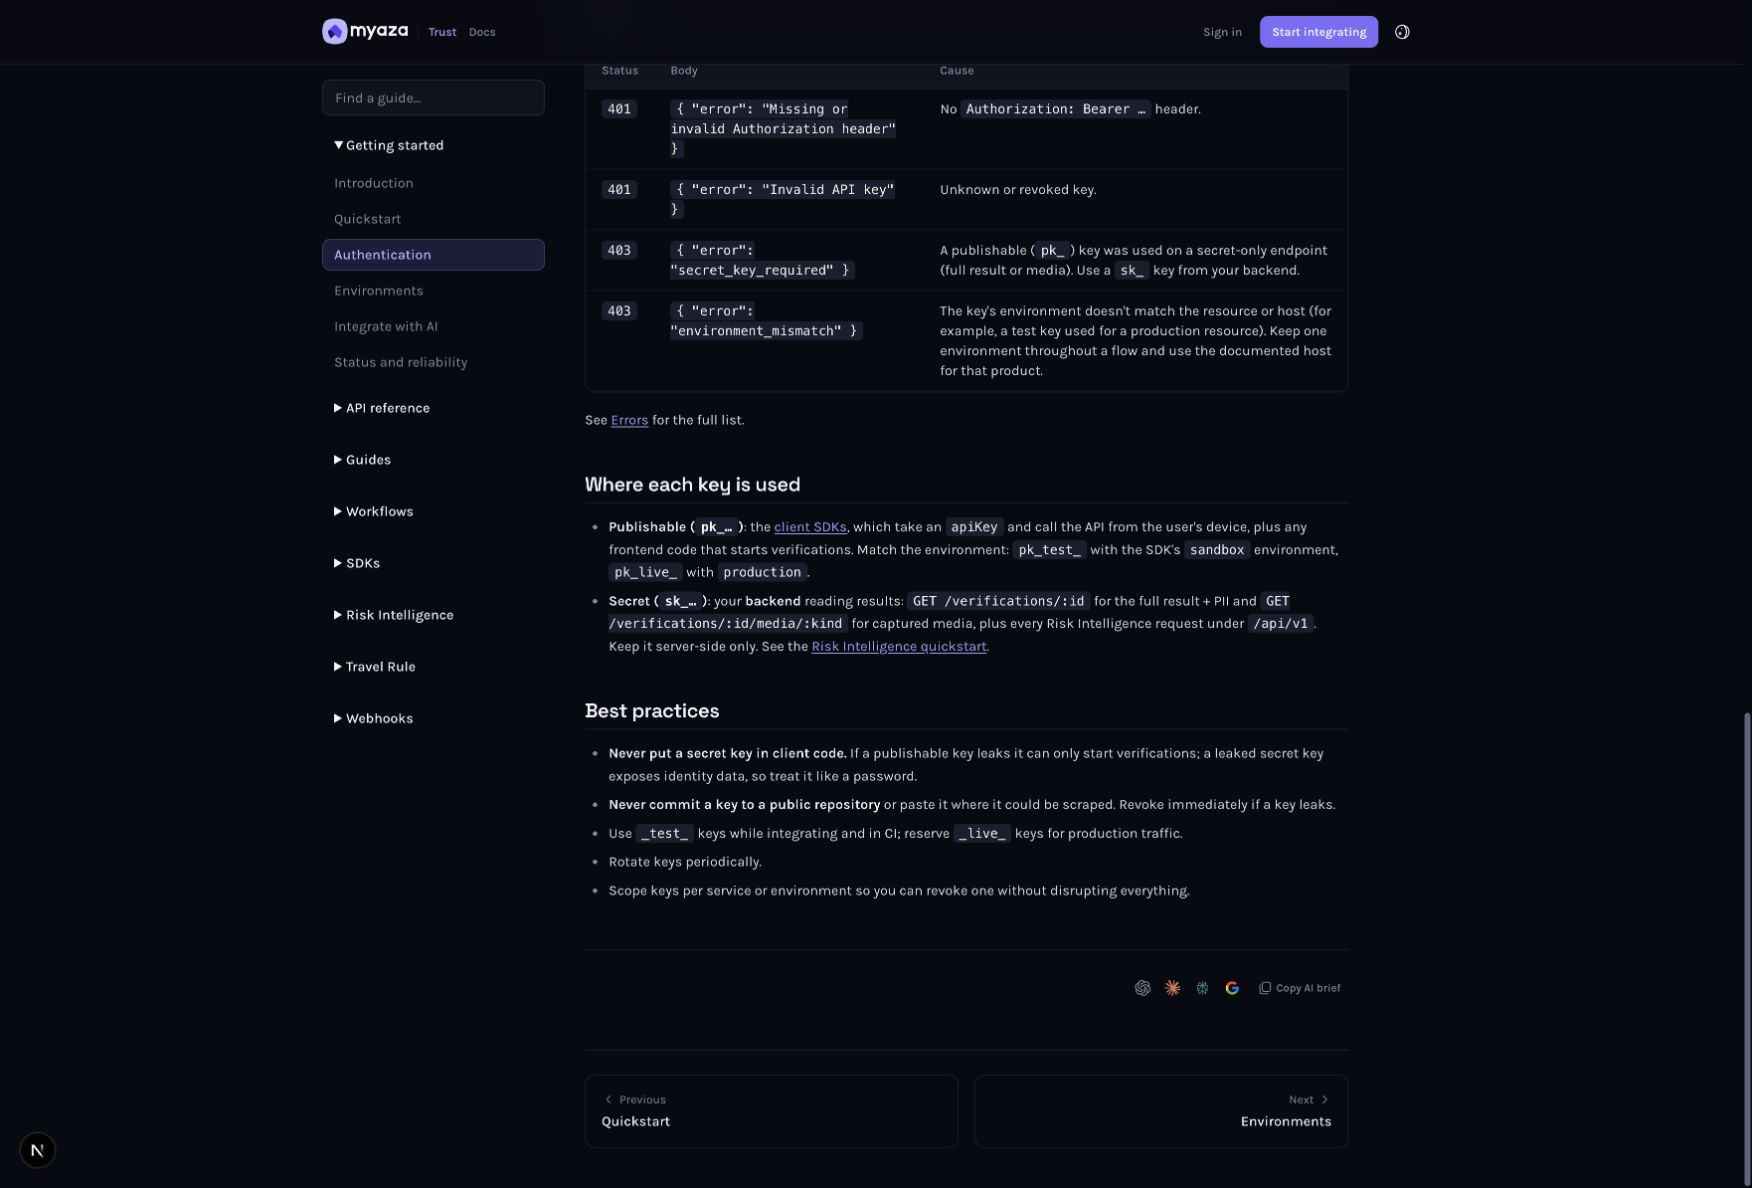
Referência de integração: Melhores práticas
Etapa 4: Crie credenciais para o serviço correto
Desenvolvedores Abertos →API Chaves no ambiente pretendido. Escolha "Publicável" para captura de clientes compatível e "Secreto" para resultados de backend ou Inteligência de Risco. Os valores secretos são exibidos apenas uma vez: armazene-os imediatamente no gerenciador de segredos do backend. Use credenciais de serviço separadas quando apropriado para que a revogação não interrompa todas as integrações. Não coloque chaves secretas em capturas de tela, código-fonte ou em uma versão para dispositivos móveis.
Referência de integração: Criação e gerenciamento de chaves
Etapa 5: Analise os preços e saldos atuais.
Acesse Faturamento → Tabela de preços para verificar os valores atuais dos componentes da organização e, em seguida, inspecione as configurações de saldo e saldo mínimo. Analise a estimativa por cheque do fluxo de trabalho e o orçamento real de uma operação em lote ou recorrente antes da ativação. Os Créditos de Uso Elegíveis se aplicam aos componentes e ao saldo restante retornado pelo serviço; não divida nem crie cotas gratuitas. Uma etapa coberta pode coexistir com cheques a pagar no mesmo fluxo.
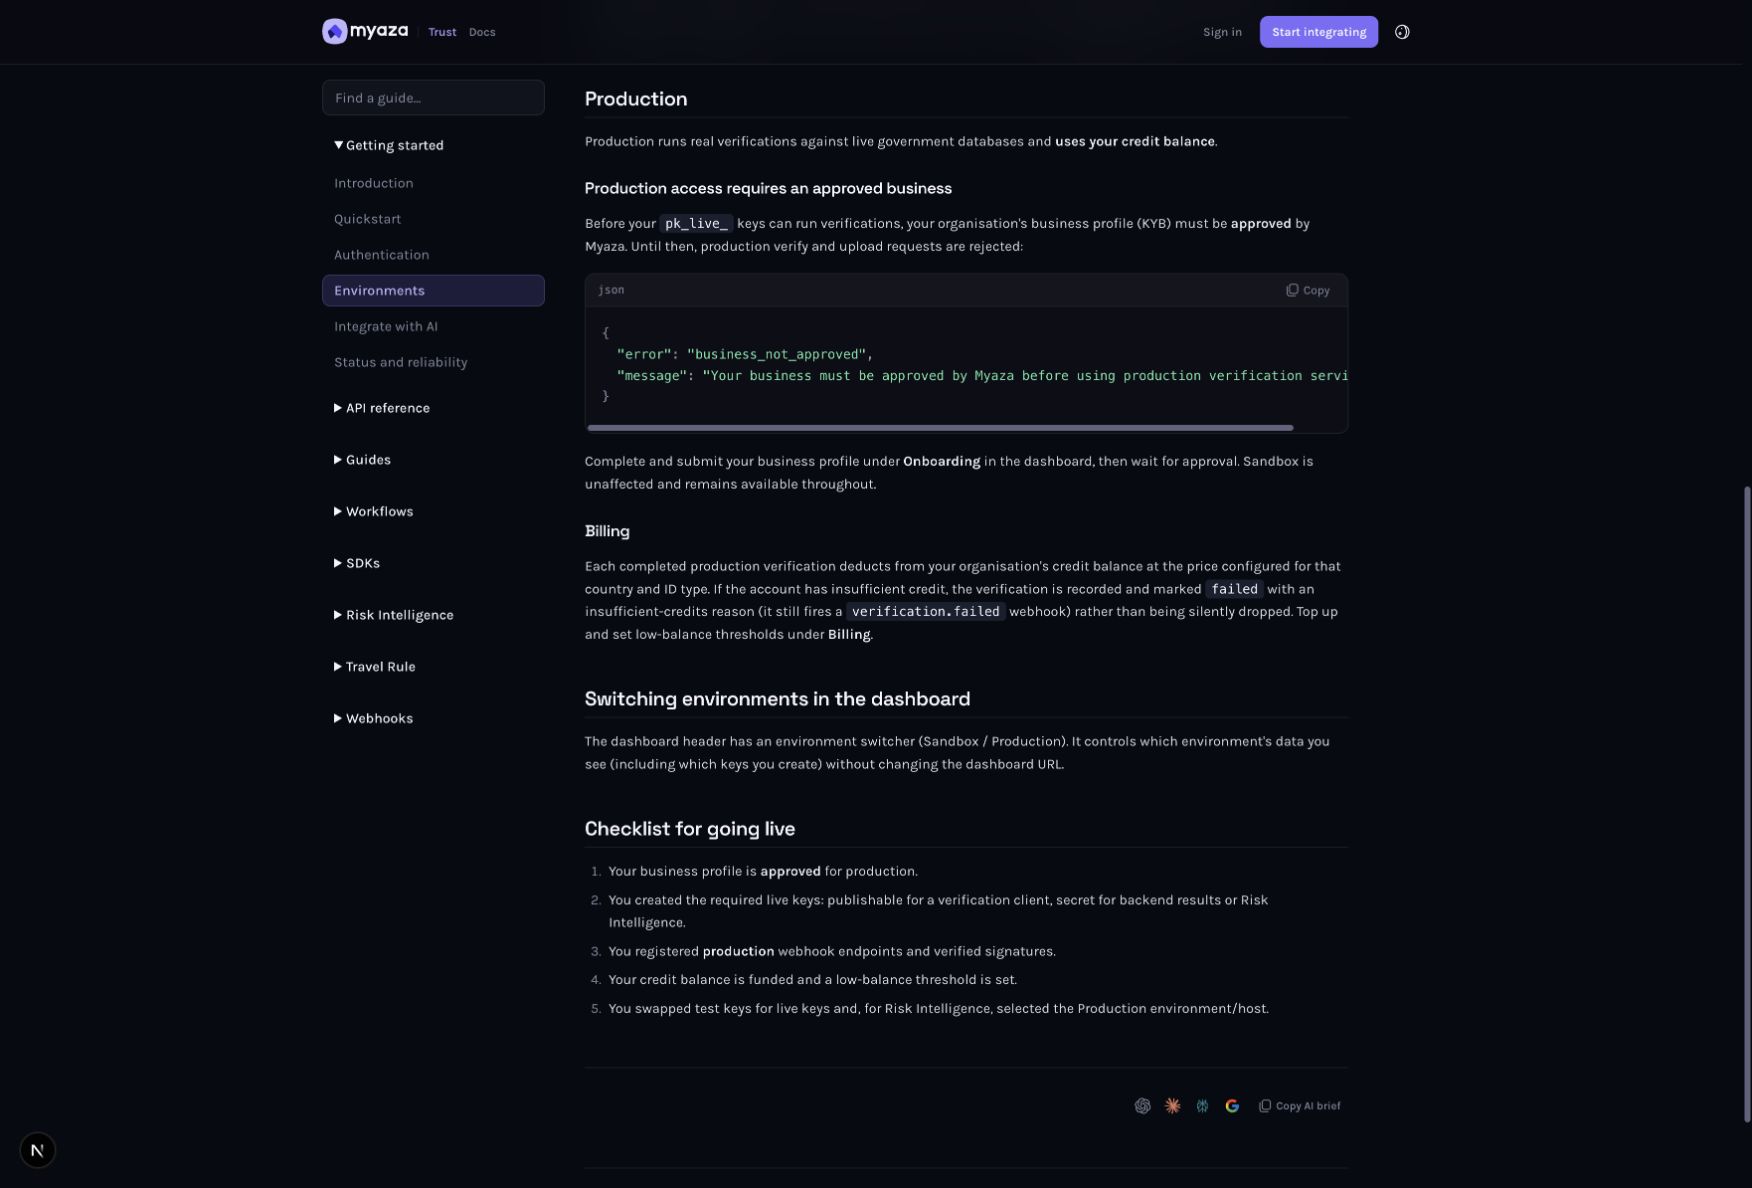
Referência de integração: Faturamento
Etapa 6: Verificar as alterações e guardar as evidências de auditoria.
Recarregue a configuração ou o registro relevante após um salvamento permitido e inspecione os registros de auditoria da organização para verificar a ação. Analise a vinculação de usuário, ambiente e recurso ao solucionar problemas de uma alteração inesperada. Mantenha as evidências de rotação de chaves e webhooks separadas da ativação do produto. Não presuma que uma configuração salva de equipe, faturamento ou segurança comprove que uma integração voltada para o cliente esteja totalmente ativa.
Referência de integração: Melhores práticas
Tire o máximo proveito dessa capacidade.
Separe o acesso de rotina dos leitores da autoridade para publicação e investigação.
Analise periodicamente as chaves de serviço e os membros, revogando o acesso através do processo recomendado quando este não for mais necessário.
Analise as estimativas de custos de lotes e recorrentes antes da ativação e, em seguida, reconcilie o uso registrado em vez de fazer suposições com base no número de linhas visíveis.
Faça o teste antes de confiar nele.
Execute os cenários de Sandbox ou simulador compatíveis com este produto. Quando uma ferramenta for exclusiva para Produção, verifique primeiro o acesso e o escopo e, em seguida, use apenas um teste de Produção permitido e cuidadosamente revisado. Uma captura de tela da documentação ou o carregamento bem-sucedido de uma página não constituem um teste de integração de ponta a ponta.
Um leitor não pode executar ações de gestão.
A troca de ambiente exibe os registros e chaves pretendidos.
Os valores secretos estão ausentes do código do cliente e das imagens públicas.
As alterações salvas permanecem após a recarga da página e possuem evidências de auditoria.
A precificação utiliza os componentes atualmente cotados pela organização.
Solução de problemas
Um controle está faltando ou desativado.
Verifique os requisitos de função, acesso ao produto, ambiente e segurança antes de presumir que o recurso está com defeito.
Uma chave secreta não pode ser mostrada novamente.
Esta mensagem é exibida intencionalmente apenas uma vez. Utilize o processo de substituição controlada e geração de nova chave.
O saldo não corresponde ao meu orçamento.
Inspecione os componentes de uso reais, os créditos e as cobranças registradas no espaço de trabalho pretendido.
Abra as referências de configuração e integração.
Abra a ferramenta de painel de controle. (abre num novo separador)
Voltar para Soluções (abre num novo separador) . Escolha a funcionalidade que deseja ativar e siga o guia correspondente.
Fontes
Charles Archibong
Cofundador
Charles Archibong é cofundador da Toden. Ele escreve sobre verificação de identidade, tecnologia financeira e o trabalho prático de construção de serviços digitais confiáveis.


