Como avaliar a atividade da conta com a Toden

Charles Archibong, Cofundador
Avalie logins, recuperação de contas e outras atividades de não pagamento. Envie o contexto real do cliente e do dispositivo, leia a decisão retornada e aplique-a em seu próprio aplicativo.

Pontos principais
- Permitir, revisar e bloquear usam caminhos de aplicação distintos.
- A ausência de provas relacionadas a dispositivos não é algo inventado.
- Uma nova tentativa de solicitação idêntica não produz efeitos colaterais duplicados.
- Uma mudança de decisão adiada é conciliada com o estado atual.
Avalie logins, recuperação de contas e outras atividades de não pagamento. Envie o contexto real do cliente e do dispositivo, leia a decisão retornada e aplique-a em seu próprio aplicativo.
Antes de começar
Evento estável e referências de clientes
Regras publicadas e um responsável pela avaliação
Seu aplicativo lida com a decisão retornada.
Use um membro da equipe com permissão para este controle. Verifique a organização e o ambiente antes de alterar qualquer configuração. Revise o preço atual antes de efetuar um pagamento ou renovar a assinatura. As capturas de tela mostram um exemplo de espaço de trabalho ou a referência de integração pública; elas não mostram um cliente real nem um pagamento efetuado.
Configure e utilize a funcionalidade.
Passo 1: Ative a área de Monitoramento de Fraudes relevante.
Abra o Risk Intelligence → Monitoramento de Fraudes no ambiente de teste (Sandbox). Siga as instruções de configuração para a atividade da conta e revise os requisitos de ativação exibidos para sua organização. Verifique seu acesso ao Gerenciamento de regras de fraude. Uma configuração salva é diferente das decisões ativadas. Não habilite áreas de monitoramento irrelevantes apenas para remover um aviso de configuração.
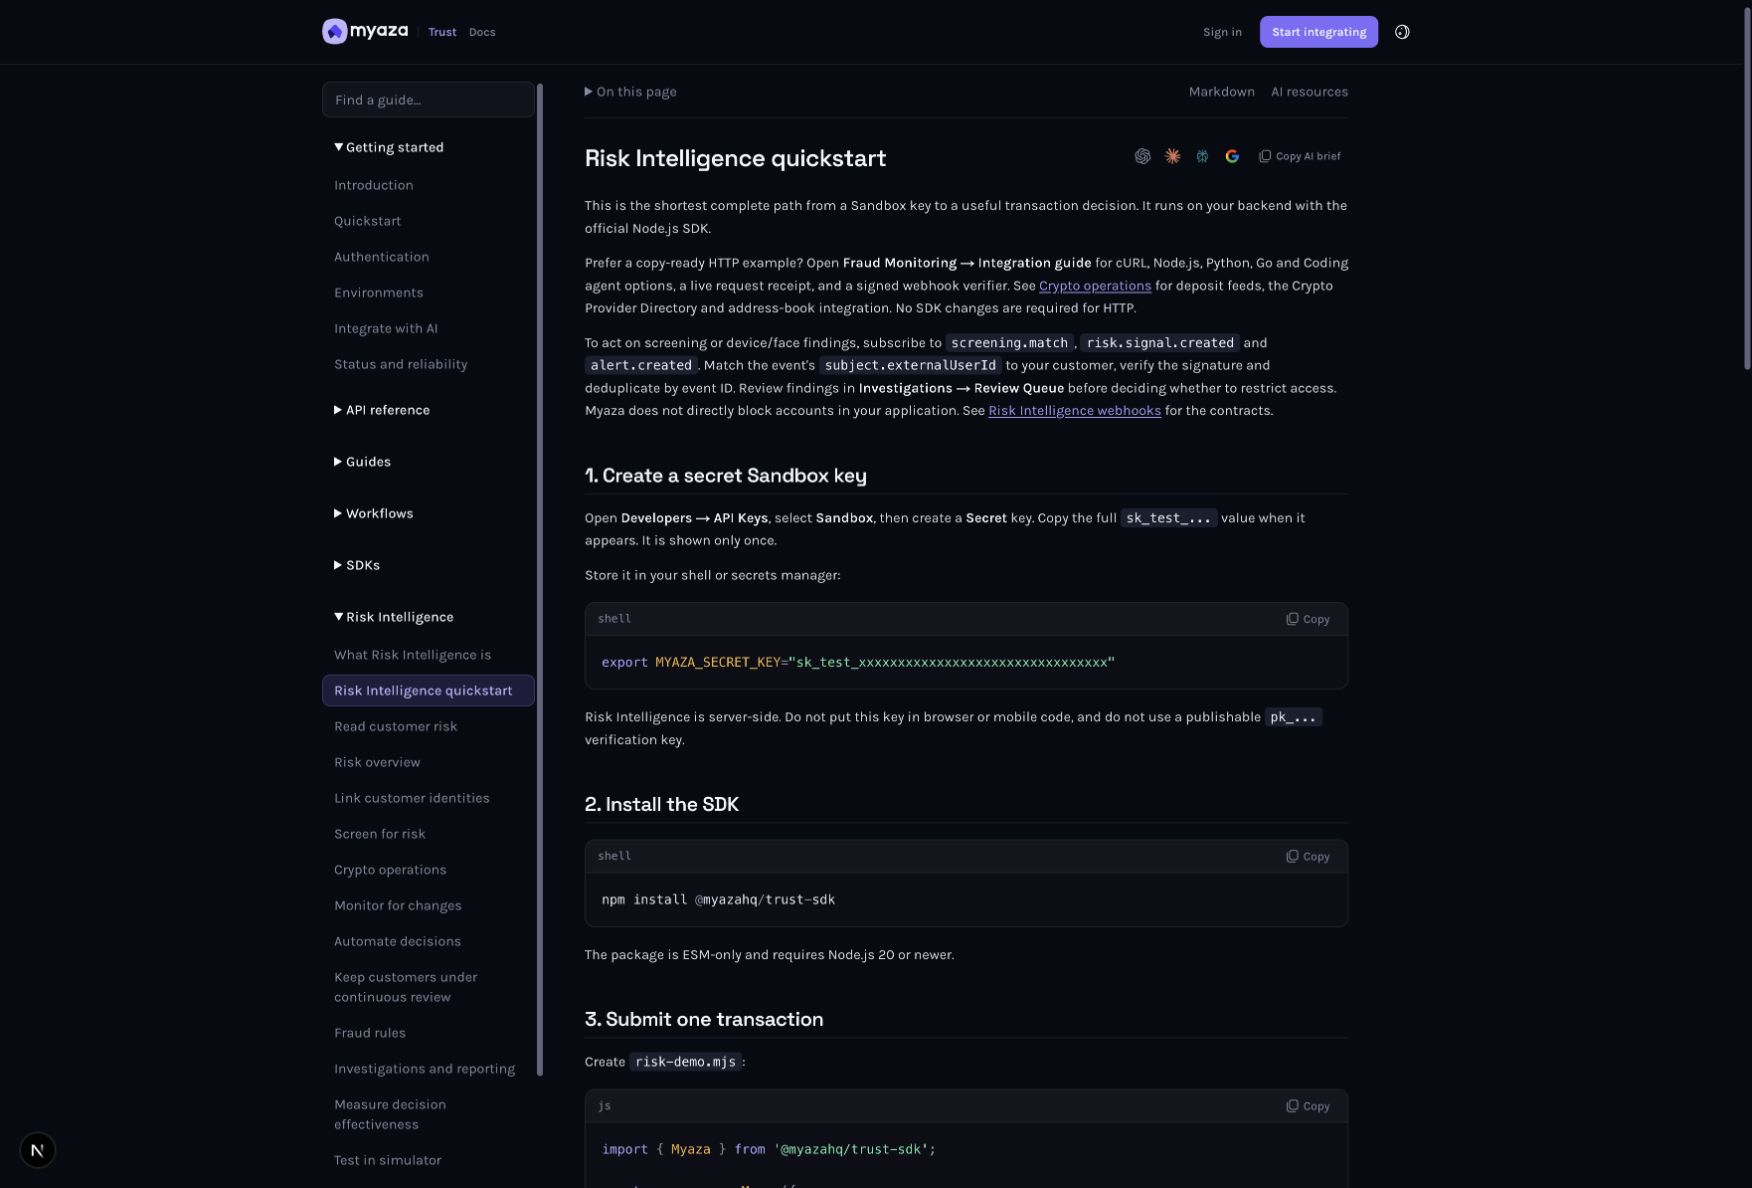
Referência de integração: Guia rápido de inteligência de risco
Etapa 2: Instale ou configure as regras antifraude relevantes.
Abra Regras e Políticas → Regras de Fraude → Biblioteca de Regras . Procure os controles apropriados para a atividade que você está enviando e inspecione-os antes de selecionar Instalar . A instalação publica uma versão na organização e no ambiente atuais. Teste uma regra personalizada com base em evidências históricas antes de publicá-la. Revise os limites de decisão e os limites monetários em Configurações, separadamente das condições de regras individuais.
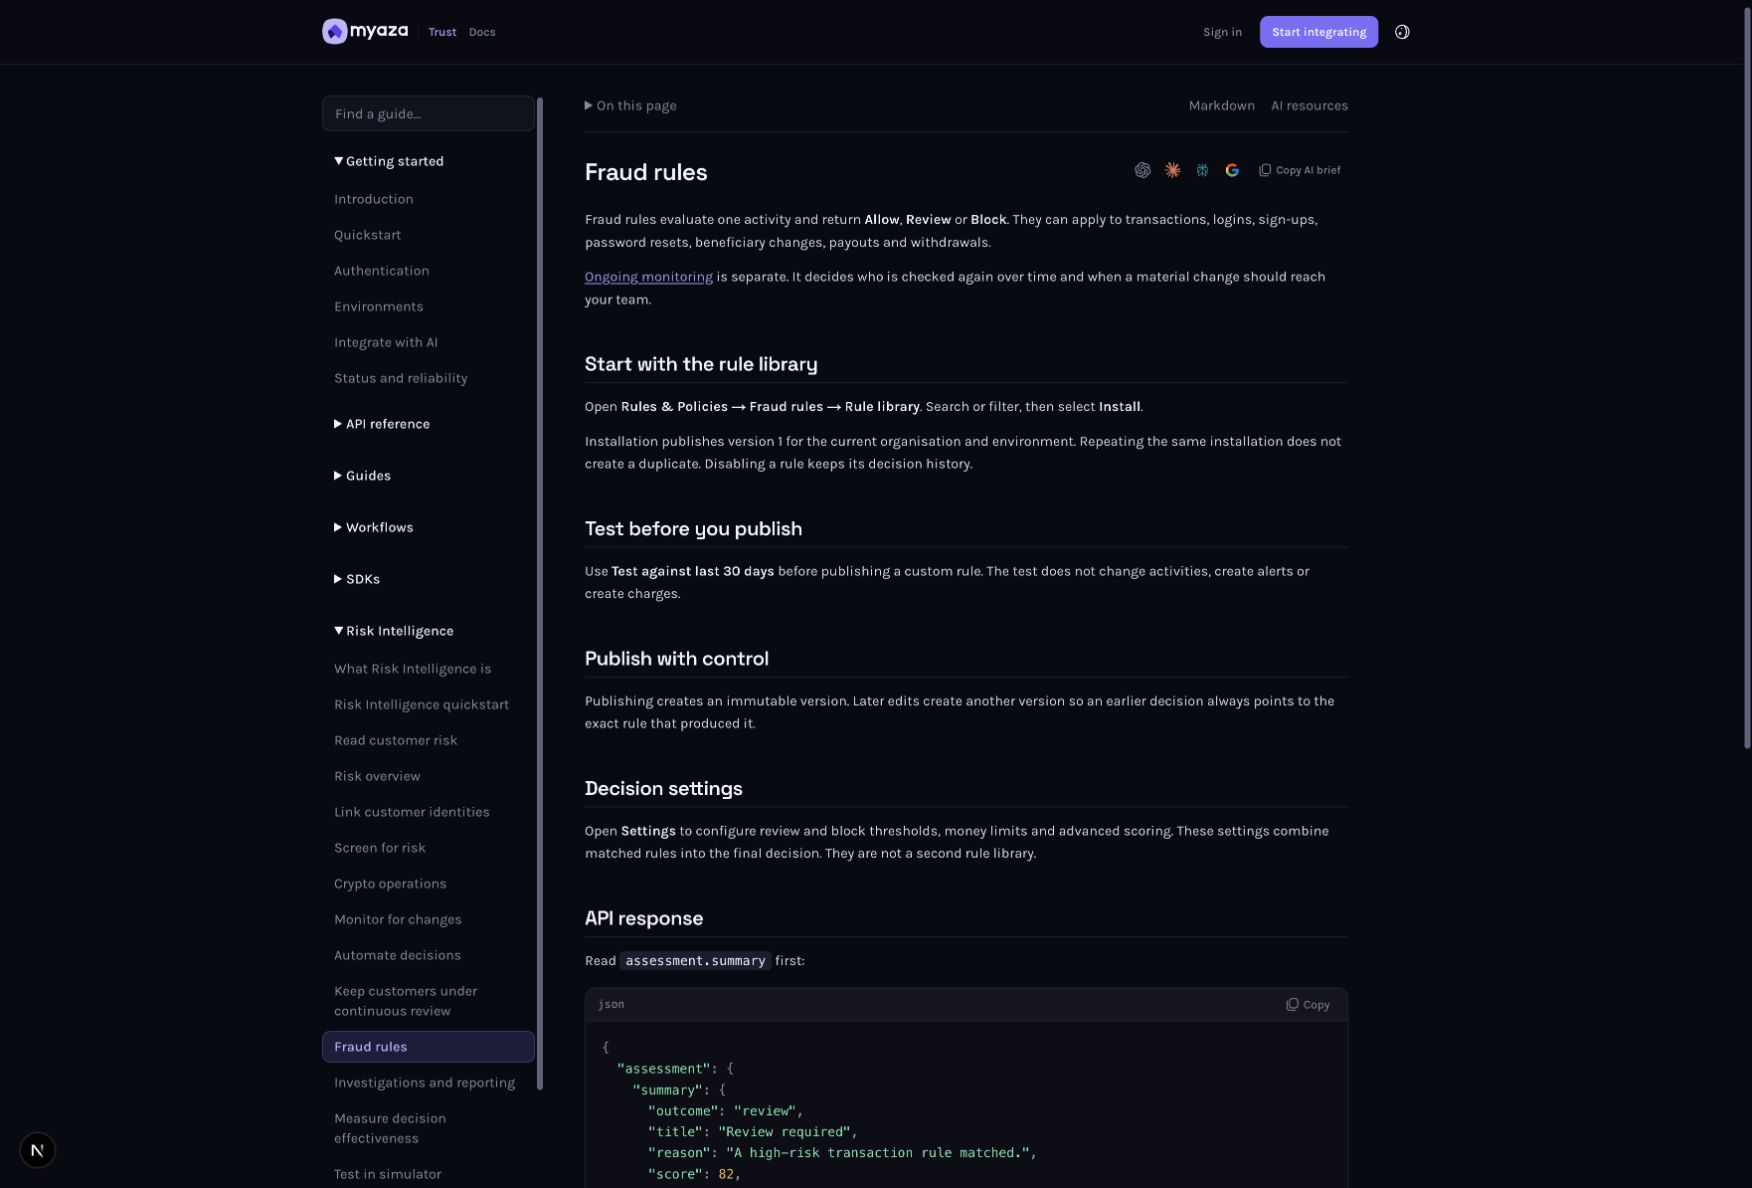
Referência de integração: Comece com a biblioteca de regras.
Passo 3: Envie uma atividade nomeada do seu backend
Usar POST /api/v1/activities com uma chave secreta. Forneça um externalActivityId estável , um assunto tipado , o tipo de atividade compatível e a data de ocorrência original . Os tipos incluem login, cadastro, redefinição de senha, adição de beneficiário, alteração de perfil, alteração de dispositivo, pagamento e saque. Inclua o deviceRef e o IP do usuário final somente quando observados. Use o endpoint de transação completo para movimentação de dinheiro com comprovante de remetente e destinatário.
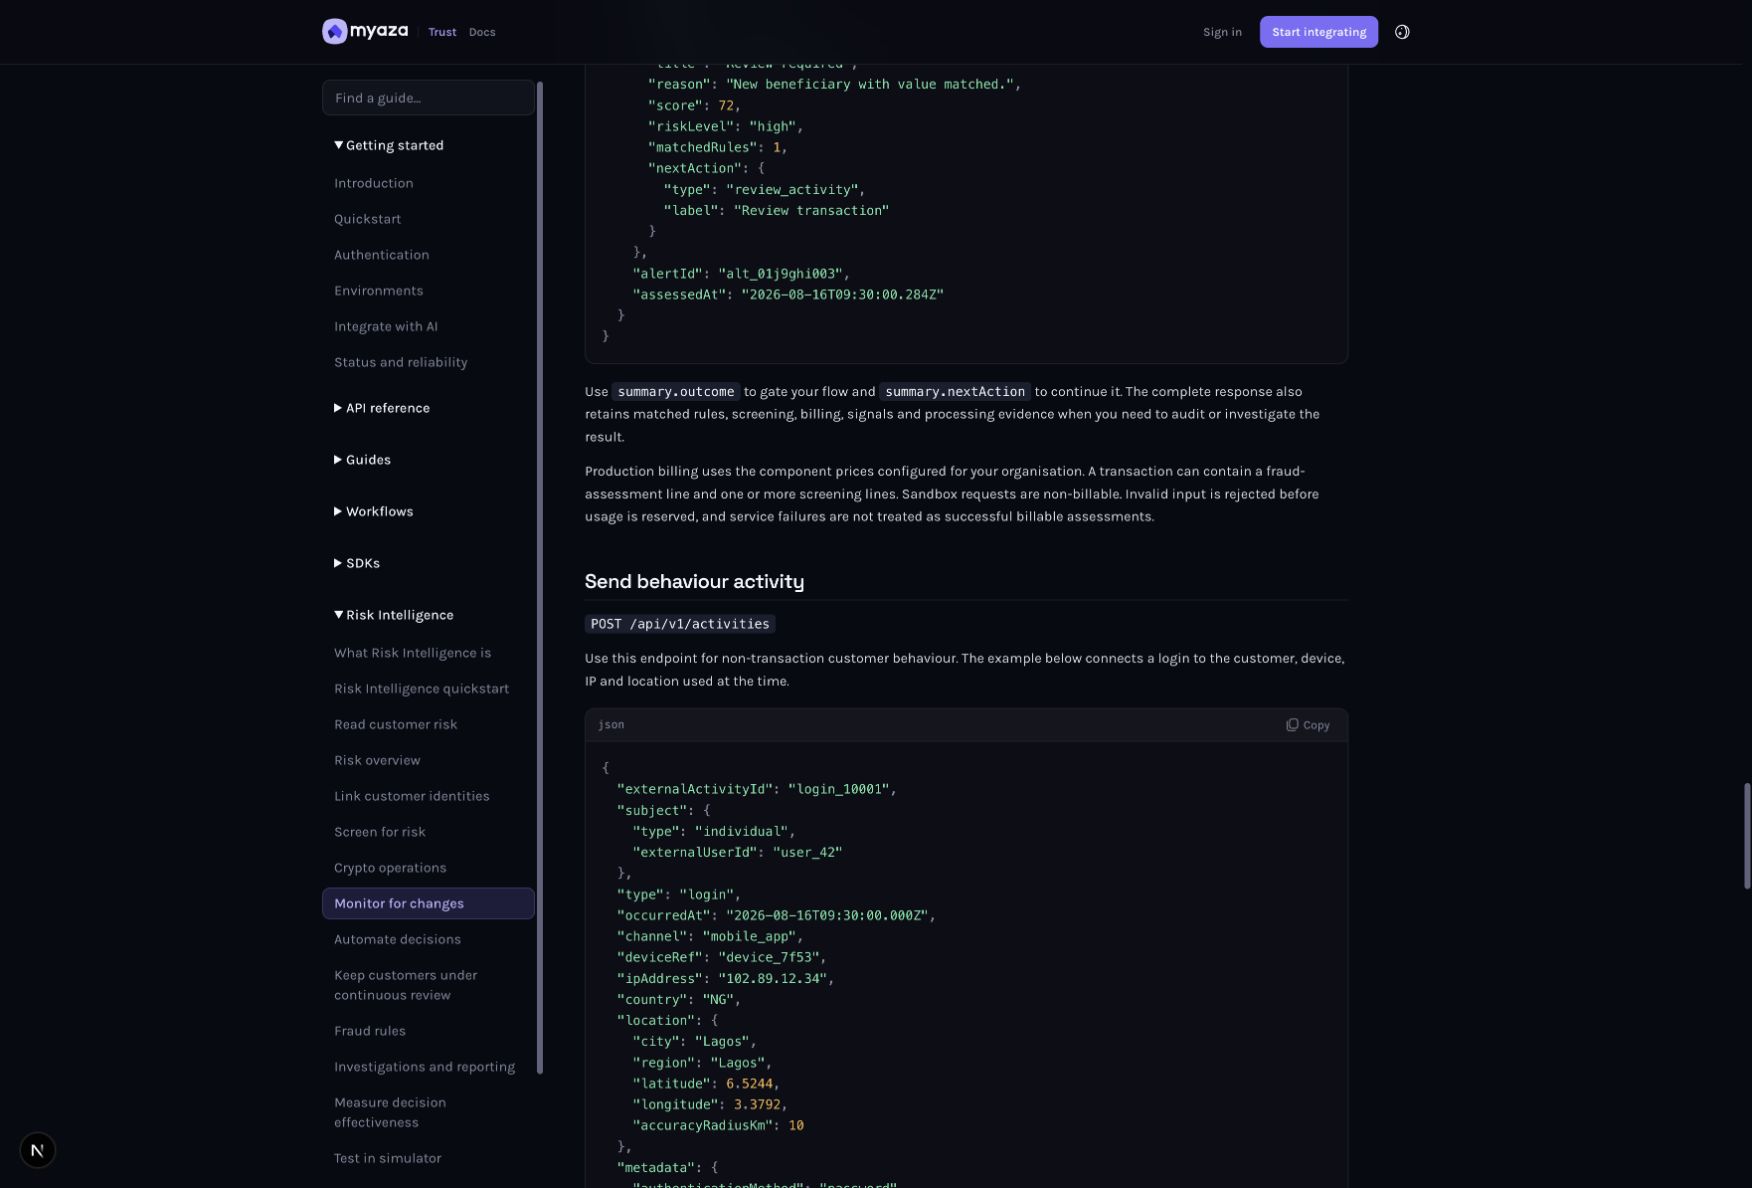
Referência de integração: Enviar atividade comportamental
Etapa 4: Leia e aplique o resumo da decisão.
Leia assessment.summary.outcome , reason e nextAction. allow permite a ação de acordo com sua política; review exige o caminho hold ou review; block a impede. Armazene as referências de atividade e decisão. Não reconstrua o resultado a partir da pontuação ou da contagem de regras correspondentes. Toden Não revoga automaticamente uma sessão de login nem altera o acesso em seu aplicativo.
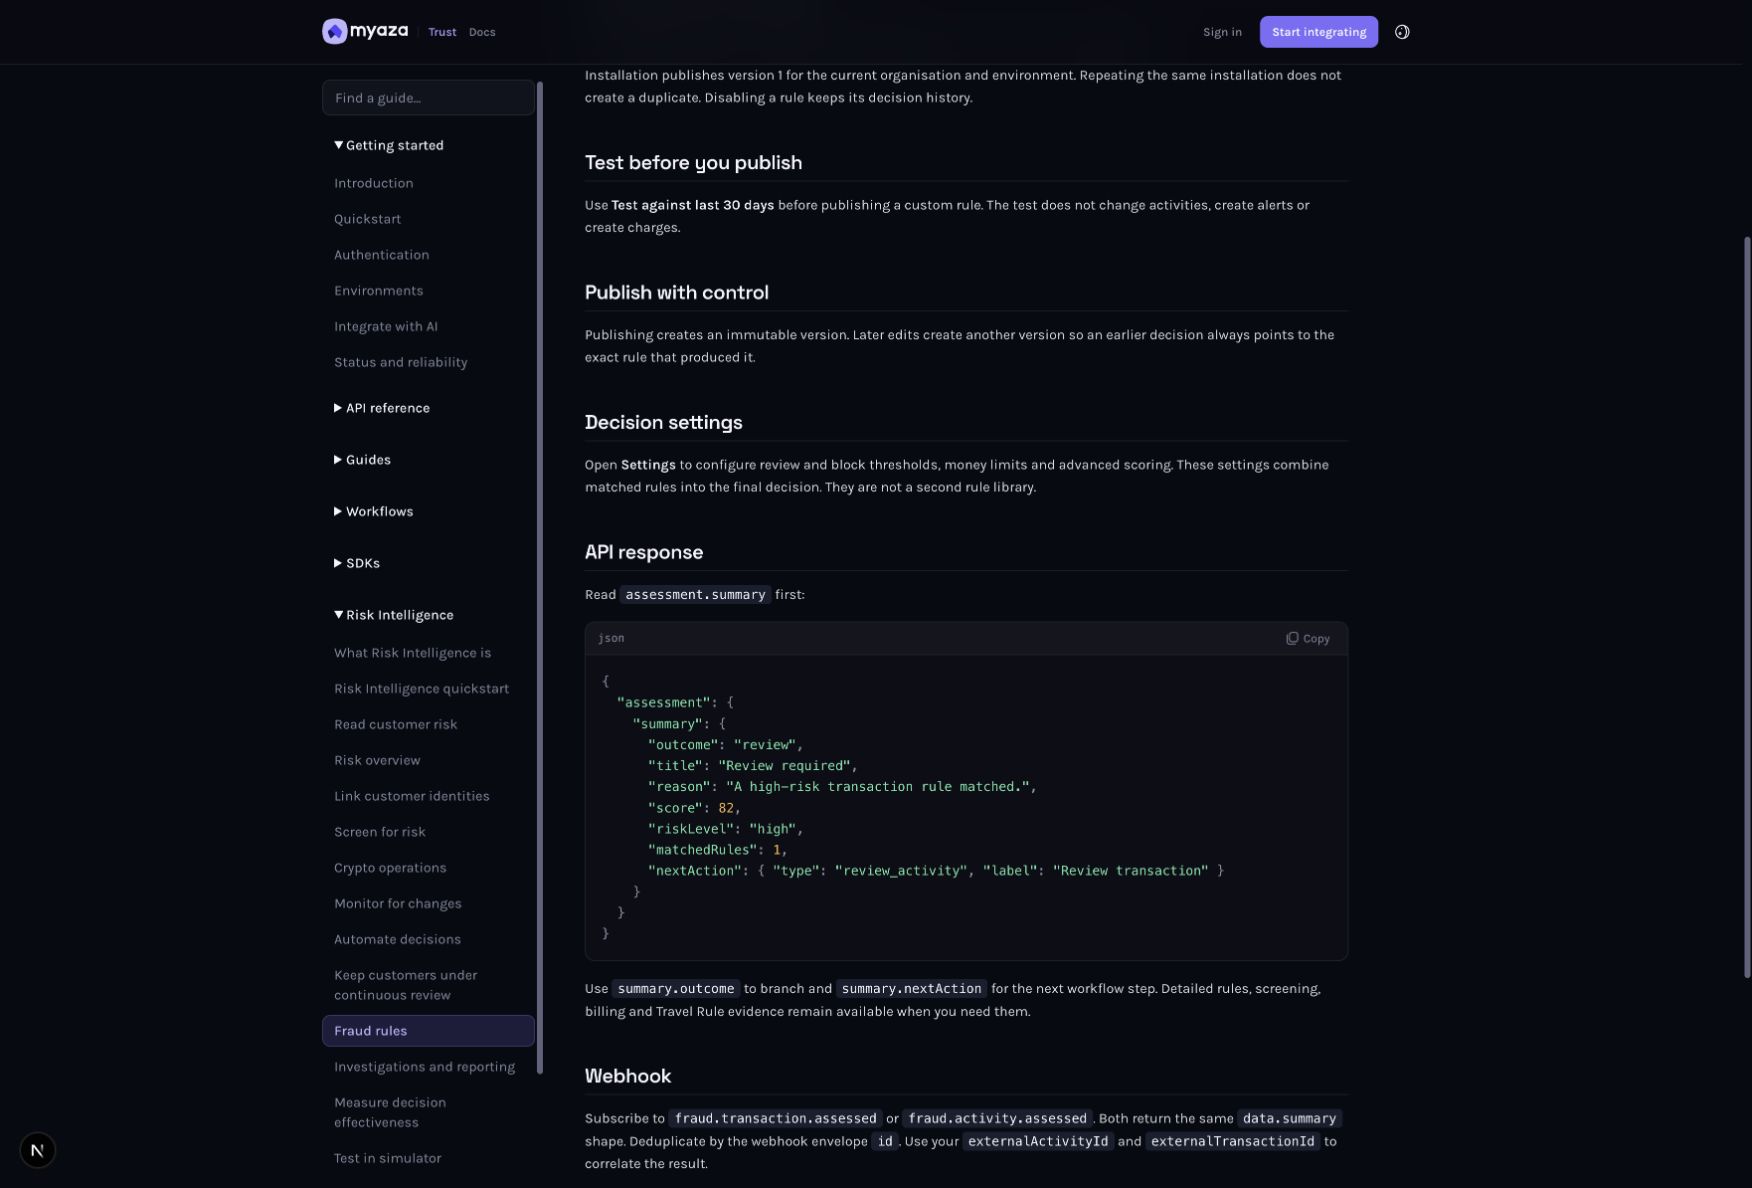
Referência de integração: API resposta
Passo 5: Encontre a mesma atividade no painel de controle.
Abra a visualização de atividades da conta de Monitoramento de Fraude e pesquise pela referência de atividade externa. Inspecione a decisão, as regras correspondentes e as evidências de suporte. Confirme se o cliente e o dispositivo são os que seu aplicativo pretendia. Evidências de dispositivo compartilhado podem ter uma explicação legítima. Use uma investigação quando a descoberta exigir um responsável ou uma análise mais aprofundada.
Referência de integração: Enviar atividade comportamental
Etapa 6: Lidar com novas tentativas e alterações posteriores na decisão.
Mantenha a mesma referência de atividade lógica e chave de idempotência para uma nova tentativa inalterada após a perda de resposta. Inscreva-se nas atualizações de fraud.activity.assessed e fraud.decision.changed aplicáveis . Verifique as assinaturas e remova duplicatas pelo ID do evento do envelope. Releia o estado atual para uma atualização atrasada. Uma nova tentativa não deve criar outra avaliação, cobrança ou efeito colateral na conta.
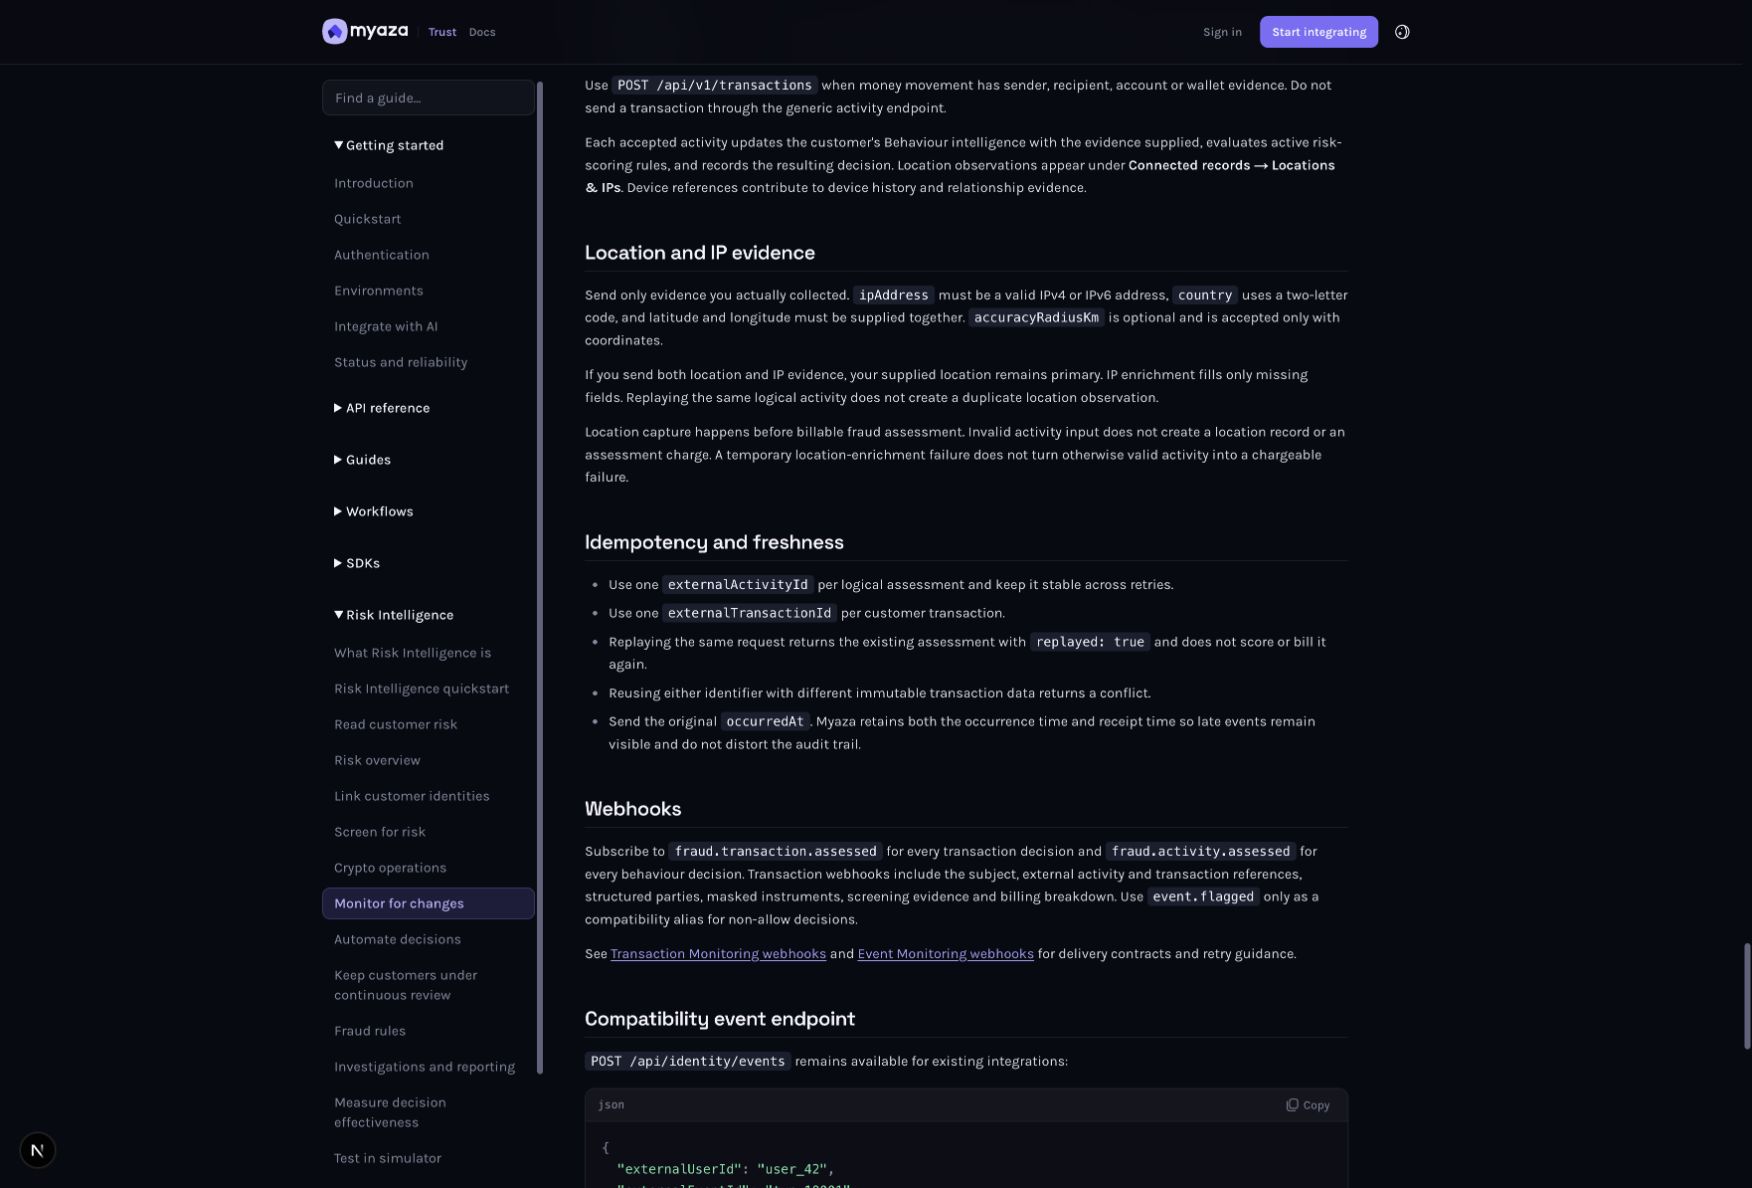
Referência de integração: Idempotência e frescor
Tire o máximo proveito dessa capacidade.
Utilize a mesma referência de dispositivo do usuário final ao longo das jornadas para que as evidências de novos dispositivos e de relacionamento possam ser úteis.
Registre apenas o contexto que seu aplicativo realmente observou. Não substitua o IP do usuário pelo IP do seu servidor.
Combine uma decisão de revisão com uma verificação adicional vinculada ao assunto quando sua política exigir mais garantias de acesso.
Faça o teste antes de confiar nele.
Execute os cenários de Sandbox ou simulador compatíveis com este produto. Quando uma ferramenta for exclusiva para Produção, verifique primeiro o acesso e o escopo e, em seguida, use apenas um teste de Produção permitido e cuidadosamente revisado. Uma captura de tela da documentação ou o carregamento bem-sucedido de uma página não constituem um teste de integração de ponta a ponta.
Permitir, revisar e bloquear usam caminhos de aplicação distintos.
A ausência de provas relacionadas a dispositivos não é algo inventado.
Uma nova tentativa de solicitação idêntica não produz efeitos colaterais duplicados.
Uma mudança de decisão adiada é conciliada com o estado atual.
Solução de problemas
Nenhuma regra se aplica.
Verifique o escopo da regra publicada e os campos que sua atividade realmente fornece.
O mesmo evento entra em conflito na nova tentativa.
Comparar entradas imutáveis. Uma referência estável não pode ser reutilizada para uma atividade diferente.
A decisão de Block não interrompeu a ação.
Inspecione o caminho de aplicação da política interna. Toden O sistema registra a decisão; seu aplicativo a executa.
Abra as referências de configuração e integração.
Abra a ferramenta de painel de controle. (abre num novo separador)
Leia a referência de integração. (abre num novo separador)
Voltar para Soluções (abre num novo separador) . Escolha a funcionalidade que deseja ativar e siga o guia correspondente.
Fontes
Charles Archibong
Cofundador
Charles Archibong é cofundador da Toden. Ele escreve sobre verificação de identidade, tecnologia financeira e o trabalho prático de construção de serviços digitais confiáveis.


